Un IAM pour vos équipements électriques
Pourquoi le dernier point d'application de la politique de sécurité qui vous reste à implémenter est la prise de courant.
Article destiné aux praticiens de l'IAM. Vous y trouverez la transposition dans un domaine où votre discipline est indispensable et presque totalement absente.
Une scène qui parlera au plus grand nombre
Vendredi, 22 h 40. Dans un atelier d'usinage, une machine cinq axes se met en route. Elle tourne quarante minutes, produit onze pièces, puis s'arrête.
Posez maintenant les questions que vous poseriez pour n'importe quelle ressource de votre système d'information.
Qui a démarré cette machine ?
Quelle source d'identité a été présentée, et authentifiée comment ?
Cette identité disposait-elle d'une autorisation valide à cet instant, sur cette ressource ?
Où est la trace ?
Qui révoque cet accès quand l'intervenant quitte le prestataire ?
Quand a eu lieu la dernière campagne de recertification sur le droit « démarrer la cinq axes » ?
Sur la plupart des sites industriels où l'on prend la peine de poser ces six questions, on obtient six fois la même réponse : rien. Pas une réponse imparfaite : rien, car il n'existe ni objet, ni journal, ni politique. La machine ne sait pas qui l'utilise (à la rigueur un planning d'interventions et une présence dans les locaux) et personne n'a jamais eu de moyen de le lui demander.
C'est une conséquence d'architecture et un héritage important du clivage OT/IT. C'est exactement le genre de trou pour lequel l'IAM a été inventé : sauf que l'IAM, tel qu'on le pratique, ne sait pas l'atteindre.
Où votre chaîne IAM s'arrête, physiquement
Rappelons la chaîne, dans le vocabulaire que nous partageons tous : une identité est établie et provisionnée, un authentifiant en prouve la détention, un PDP évalue une politique, un PEP applique la décision sur le chemin d'accès, une session est ouverte puis réévaluée, un journal produit la preuve, et une revue ferme la boucle.
Cette chaîne repose sur une hypothèse que nous ne formulons plus tellement elle est acquise : il existe un chemin numérique entre le sujet et la ressource, et nous pouvons nous y insérer. Un proxy inverse, un agent, un connecteur SCIM, un broker PAM, un contrôleur de domaine, une passerelle applicative. Le PEP est un morceau de logiciel posé sur ce chemin.
Retirez le chemin numérique, et la chaîne entière devient inapplicable. C'est pourtant la situation de l'écrasante majorité des équipements industriels sensibles en service aujourd'hui :
Un automate installé en 2003 dont le seul contrôle d'accès est un commutateur à clé sur la face avant, avec trois clés en circulation et une quatrième perdue depuis six ans.
Une armoire électrique dont l'ouverture est protégée par une clé triangle qu'on achète en ligne pour le prix d'un café.
Un banc d'essai, un four, un autoclave, une presse, une machine d'électroérosion : des équipements dont l'usage non autorisé n'est pas un risque de confidentialité mais un risque de sécurité physique, de contrefaçon, de sabotage ou de détournement d'usage.
Un équipement raccordé au réseau électrique du site, mais délibérément non raccordé au réseau informatique, précisément parce que son exploitant a jugé et souvent à juste titre que la connexion créerait plus de risque qu'elle n'en traiterait.
Face à ce parc, la réaction réflexe du monde IT est d'exiger la connexion au réseau informatique : « connectez-le, et nous le gouvernerons ». C'est une réponse coûteuse, lente, et souvent contre-productive. Connecter une machine (et surtout chaque machine !) conçue parfois à une époque où la sécurité réseau ne figurait dans aucun cahier des charges, pour pouvoir la superviser, revient à créer une surface d'attaque... afin de pouvoir surveiller la surface d'attaque que l'on vient justement de créer !
Il existe une autre voie.
Notre thèse : l'alimentation est le seul point d'application universel
Tous ces équipements ont un point commun, sans exception. Ils sont alimentés en électricité.
Une machine sans courant ne produit pas, ne chauffe pas, ne tourne pas, ne communique pas et ne se laisse pas reprogrammer. L'alimentation électrique est le préalable absolu à tout usage. Elle possède, du point de vue d'un architecte IAM, des propriétés remarquables :
Elle est universelle. Aucune hypothèse sur le protocole, le firmware, l'âge, le constructeur ou la présence d'une pile IP. Le contrôle s'applique de la même façon à un automate Schneider de 1998 et à une machine livrée le mois dernier.
Elle est antérieure à la couche logique. Un PEP logiciel s'exécute après le démarrage de la cible et dépend de son intégrité. Un PEP électrique s'applique avant que la cible n'existe fonctionnellement. Aucune vulnérabilité du firmware de l'équipement ne permet de contourner l'absence de courant. C'est un deny non contournable par la ressource elle-même, donc une propriété rare que nous ne savons obtenir dans presque aucune architecture logicielle.
Elle est binaire et sans état. Pas de session à négocier, pas de contexte à maintenir dans l'équipement, pas de client à installer.
Le corollaire est direct : dans une installation sensible, la prise de courant est le point d'application de politique de premier et dernier recours.
Cette idée n'est pas neuve mais elle est actuellement non gouvernée. Trois précédents devraient rassurer un lecteur IAM sur le fait qu'il ne s'agit pas d'une bizarrerie conceptuelle :
La consignation électrique. La procédure de consignation (en France, cadre NF C18-510) est un contrôle d'accès physique parfaitement structuré : séparation, condamnation, identification, vérification d'absence de tension, puis mise à la terre et en court-circuit. Et dans la pratique du lockout/tagout qui l'accompagne sur la plupart des sites, le cadenas personnel de l'intervenant, avec son étiquette nominative posée sur un moraillon multi-cadenas, est littéralement un jeton d'autorisation mono-porteur appliqué à l'alimentation. Avec, en prime, une sémantique de verrouillage collectif que peu de systèmes IAM savent exprimer. La discipline OT a donc inventé un IAM électrique en quelque sorte... mais cet IAM est sans annuaire, sans expiration automatique, sans journal exploitable et sans révocation à distance. C'est de l'IAM des années 1970, et il fonctionne toujours ainsi.
Les PDU commutables. Dans n'importe quel datacenter, l'autorisation par prise (ou unité de distribution d'énergie, PDU) existe depuis un quart de siècle : on coupe et on rétablit un port électrique à distance. Mais le sujet de cette autorisation est un compte d'administration technique, jamais une identité métier porteuse d'une habilitation, c'est donc de l'actionneur sans politique.
ISO 15118 et le « Plug & Charge ». C'est le précédent le plus intéressant, et celui que tout praticien IAM devrait apprendre à connaître. Pour la recharge des véhicules électriques, l'industrie a spécifié une authentification des deux extrémités par certificats X.509, échangés sur le câble de charge lui-même, en courant porteur sur la ligne pilote et adossée à une hiérarchie de confiance dédiée : racine V2G, certificats de contrat côté opérateur de mobilité, certificats de borne, certificats de provisionnement embarqués en usine par le constructeur. La première version (ISO 15118-2) n'authentifiait la borne qu'au niveau transport et le véhicule au niveau applicatif ; ISO 15118-20 impose désormais un TLS mutuel. Autrement dit : une PKI complète, avec son cycle de vie, dont la finalité est de décider si l'électricité doit couler, et à qui la facturer.
Le monde automobile a donc déjà admis que le câble électrique est un canal d'identité. Le monde industriel, lui, en est resté au cadenas.
Les cinq réflexes IAM qu'il faut désapprendre
C'est ici que le transfert d'application du domaine IT au notre devient délicat : cinq principes que vous appliqueriez sans les repenser deviendraient faux, ou dangereux.
1. « En cas de doute, on refuse » n'est plus une règle universelle
En IT, l'échec fermé est la position par défaut et l'arbitrage est presque toujours tranché en faveur de la sécurité. En OT, refuser peut tuer. Couper l'alimentation d'un système de ventilation, d'un groupe de refroidissement, d'un circuit de sécurité ou d'un équipement en phase critique de cycle est une décision de sûreté avant d'être une décision de sécurité.
Conséquence pratique : la sémantique du refus doit être définie équipement par équipement, et cet arbitrage n'appartient pas à l'équipe sécurité. Il appartient conjointement à la sécurité, à l'exploitation et au HSE. Certains équipements seront en fail-secure (on coupe), d'autres en fail-safe (on laisse, on trace, on alerte), d'autres en fail-degraded (on autorise une fonction réduite). Un modèle de politique OT qui ne sait pas exprimer ces trois issues est inutilisable.
C'est une nuance que le Zero Trust, dans sa formulation IT canonique, n'a jamais eu à traiter.
2. La connectivité n'est pas une hypothèse
Vous concevez vos architectures en supposant que le fournisseur d'identité IdP est joignable. En environnement industriel ou de défense, l'hypothèse s'effondre : sites isolés par conception, coupures WAN de plusieurs jours, locaux blindés, air-gap, contextes où la connectivité est activement indésirable.
Un PDP qui appelle un service distant pour décider est un PDP qui refuse de décider quand ça compte. La décision doit être rendue localement, hors ligne, et rester nominale, pas dégradée.
Vous connaissez déjà ce compromis sous une autre forme : la validation locale d'un jeton signé sans introspection auprès de l'émetteur. Mêmes questions, mêmes réponses : politique signée et versionnée, durée de vie bornée, liste de révocation à fraîcheur maximale explicite, source de temps de confiance, réconciliation à la reconnexion. Ce qui change dans notre contexte, c'est l'enjeu : ici, un jeton périmé accepté à tort ne donne pas accès à une API, il donne accès à une machine capable de blesser quelqu'un.
3. L'identité de l'équipement ne peut pas être déclarative
En IT, nous faisons confiance à ce que la ressource déclare d'elle-même, parce qu'un agent atteste. En OT, l'équipement ne sait pas qui il est et ne peut rien attester. Pire : il est parfaitement remplaçable. Rien n'empêche de débrancher la machine autorisée et d'en brancher une autre à sa place.
D'où un renversement contre-intuitif mais fécond : on n'identifie pas l'équipement, on identifie le point d'alimentation, et on caractérise en continu ce qui y est raccordé. La signature électrique et radioélectrique d'un équipement branché est un attribut observable — et sa modification devient un événement d'identité à part entière.
Cela crée une primitive qui n'existe pas en IAM classique : la détection de recâblage comme signal de sécurité. Un intervenant légitime, avec une habilitation valide et un ordre de travail conforme, qui branche un équipement non prévu sur un point contrôlé, produit un événement que votre politique doit savoir qualifier.
4. La preuve doit survivre à l'auditeur, pas au SIEM
Votre journalisation est conçue pour la détection : volume élevé, valeur unitaire faible, rétention courte, chemin réseau vers un collecteur.
Ici, c'est l'inverse. Le volume est faible : quelques dizaines d'événements par machine et par mois. La valeur unitaire est très élevée. Et l'usage n'est presque jamais la détection temps réel : c'est la preuve rétrospective, examinée dix-huit mois plus tard par un assureur, un client donneur d'ordre, une autorité ou un juge d'instruction, pour répondre à une question simple : qui a mis cette machine sous tension le 14 mars à 22 h 40, et sur quel fondement ?
Un journal qui transite par le réseau vers un SIEM ne répond pas à ce besoin, parce que le réseau était justement coupé le 14 mars. Il faut un journal local, horodaté, chaîné, signé, non répudiable et exportable indépendamment de toute infrastructure.
5. Le sujet n'est ni forcément humain, ni forcément votre
Vous vivez déjà la vague des identités non humaines : comptes de service, charges de travail, secrets qui prolifèrent, agents autonomes. Le monde OT ajoute une couche que l'IT connaît peu : une part majoritaire des sujets légitimes n'appartient pas à l'organisation. Intérimaires, sous-traitants de rang 2, techniciens du constructeur en déplacement depuis un autre continent, prestataires de maintenance mandatés par le mainteneur lui-même.
Vous devez donc fédérer une identité, vérifier un attribut d'habilitation et l'associer à un ordre d'intervention, sans jamais avoir provisionné la personne, souvent sans annuaire côté fournisseur, et sans réseau au moment de la décision. Ce n'est pas un problème résolu ailleurs et recopié ici. C'est un problème IAM ouvert, et il est passionnant.
Ce que les textes disent déjà, et que peu de gens ont lu
L'idée que l'IAM appartiendrait au monde IT et la sûreté de fonctionnement au monde OT ne résiste pas à la lecture des normes.
IEC 62443. Le référentiel de sécurité des systèmes d'automatisation industrielle est structuré autour de sept exigences fondamentales. La première s'intitule Identification and Authentication Control. Elle distingue explicitement trois catégories de sujets : human user, software process et device, et décline des exigences de gestion des comptes, des identifiants, des authentifiants, de la robustesse des secrets, et de l'usage de certificats à clé publique. En clair : la norme OT de référence place l'IAM en tête de ses priorités, et le fait depuis des années. Ce n'est pas une importation du monde IT ; c'est un chapitre que l'industrie n'a jamais réellement appliqué faute de moyen technique sur le parc existant.
Cyber Resilience Act. Le règlement européen est entré en vigueur le 10 décembre 2024. Les obligations de notification des vulnérabilités activement exploitées et des incidents graves s'appliquent depuis le 11 septembre 2026, et l'application pleine interviendra le 11 décembre 2027. Son annexe I demande, sur la base de l'analyse de risque et lorsque cela est pertinent, que les produits comportant des éléments numériques soient protégés contre les accès non autorisés « par des mécanismes de contrôle appropriés, incluant sans s'y limiter l'authentification, les systèmes de gestion des identités ou des accès », et qu'ils rendent compte des accès non autorisés éventuels. La formulation mérite d'être lue deux fois : le régulateur européen écrit « identity or access management systems » dans le corps d'un règlement produit. Le CRA cible le produit et son fabricant — mais l'exploitant qui met en service un parc hétérogène hérite de la question.
NIS2 et la loi Résilience. En France, la transposition suit un chemin nettement plus lent que prévu : projet de loi adopté par le Sénat le 12 mars 2025, texte modifié adopté en commission spéciale à l'Assemblée nationale le 10 septembre 2025, mais passage en séance publique repoussé à la rentrée parlementaire de septembre 2026 au plus tôt. Ce retard a fini par coûter cher : la Commission européenne a saisi la Cour de justice de l'Union européenne contre la France, avec l'Irlande, l'Espagne et les Pays-Bas, pour défaut de transposition, en demandant des sanctions financières.
L'ANSSI, elle, n'a pas attendu le législateur : elle a diffusé en mars 2026, en document de travail, son Référentiel Cyber France (ReCyF), qui structure une vingtaine d'objectifs de sécurité attendus des entités essentielles et importantes. L'agence évalue à environ 15 000 le nombre d'entités qui basculeront dans le périmètre, contre quelque 250 opérateurs de services essentiels sous NIS1 soit un facteur soixante.
Mais le point important n'est pas le calendrier parlementaire. La pression réelle vient des donneurs d'ordre. Les questionnaires de sécurité et les clauses cyber des grands comptes de l'automobile, de l'aéronautique, de l'énergie et de la défense descendent déjà la chaîne de sous-traitance, et ils posent des questions auxquelles la table de correspondance ci-dessus permet de répondre ou pas.
Or ces trois textes convergent sur un même point, et c'est le point aveugle : ils demandent tous une preuve. Preuve du contrôle d'accès, preuve de la traçabilité, preuve de la gestion des habilitations. Et la preuve d'un accès physique à un équipement industriel n'existe aujourd'hui presque nulle part.
Que faire si vous dirigez un programme IAM
Inventoriez les ressources critiques dépourvues de toute politique d'accès. Pas les serveurs, pas les applications : les machines, armoires, bancs et équipements dont l'usage non autorisé aurait un impact matériel, humain ou réglementaire, et pour lesquels vous ne pouvez produire ni liste d'ayants droit ni journal d'usage. Dans bien des organisations industrielles, cette liste rivalise en longueur avec celle des applications gouvernées. Elle n'a simplement jamais été dressée, parce qu'elle ne relevait du périmètre de personne : trop physique pour la DSI, trop numérique pour la maintenance.
Définissez la sémantique du refus, équipement par équipement, avec la sûreté. C'est le livrable le plus difficile et le plus structurant. Il conditionne toute l'architecture, et il ne peut pas être produit par la seule équipe sécurité.
Exigez un point d'application capable de décider hors ligne. C'est le critère qui élimine le plus vite les approches inadaptées. Toute solution qui suppose une liaison permanente vers un service central ne tiendra pas la première coupure — c'est-à-dire précisément le moment où le risque est le plus élevé.
Et une chose à ne pas faire : ne connectez pas un équipement au réseau dans le seul but de pouvoir le gouverner. Le contrôle d'accès physique n'a pas besoin que la machine soit intelligente. Il a besoin que le point d'alimentation le soit.
Élargir le périmètre, pas la pile
L'IAM a passé quinze ans à étendre son domaine : des employés aux clients, des clients aux partenaires, des humains aux charges de travail, des charges de travail aux agents. À chaque étape, la même objection est revenue — « ce n'est pas vraiment de l'identité » — et à chaque étape, elle s'est révélée fausse.
L'étape suivante est celle des ressources qui n'ont pas d'adresse IP et n'en auront jamais. Elles constituent le cœur productif des installations sensibles européennes, elles sont soumises aux mêmes exigences réglementaires que le reste, et elles sont gouvernées aujourd'hui par un trousseau de clés et un registre papier.
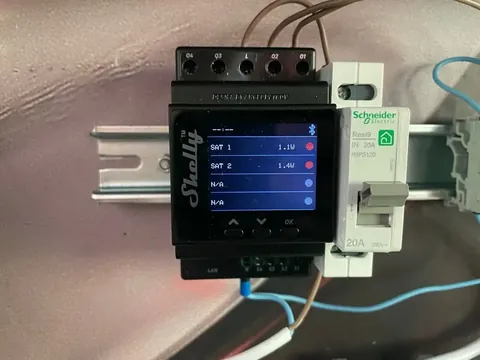
La bonne nouvelle est que votre modèle mental fonctionne : identité, authentification, politique, application, preuve, revue. Il faut seulement accepter que le point d'application ne soit plus un morceau de logiciel sur un chemin réseau, mais un dispositif matériel sur un circuit électrique — et que la décision doive être prise localement, y compris quand plus rien ne répond.
C'est ce raisonnement qui a donné naissance à Trust-Buster : un moteur de politique local qui établit l'identité et la légitimité d'une intervention à partir de son environnement physique et radioélectrique, des effecteurs qui appliquent la décision sur l'alimentation de l'équipement, et un journal de preuve exploitable en audit — le tout en fonctionnement nominal, réseau ou pas.
L'IAM de l'électricité, en somme. Le même métier que le vôtre, avec un disjoncteur au bout de la chaîne.
Vous travaillez sur l'IAM et vous voyez d'autres correspondances — ou d'autres ruptures — entre les deux mondes ? Le sujet est ouvert, et le dialogue entre praticiens de l'identité et gens de l'atelier est exactement ce qui nous pousse à agir aujourd'hui.