Découvrir la solution Trust-Buster, étape par étape
Trust-Buster est un système de contrôle d'accès pour vos équipements critiques, installé sur votre site et entièrement à votre main. Il répond à la question que la couche logicielle n'atteint jamais : qui est autorisé à utiliser quel équipement, où et quand.
Les pages ci-dessous déroulent un premier processus complet, le contrôle de prises électriques (voir l'IAM électrique), de l'installation à la récupération des journaux, sur le démonstrateur qui nous sert à tester avec vous vos propres machines et vos scénarios d'intrusion.
Ces scénarios se rejouent aussi dans la maquette 3D de l'atelier, en six chapitres écrits comme le journal du Cube : une journée normale, un invité inattendu, un usage inapproprié, le bris de glace, les badges et les droits, puis une nuit de pannes.
Les étapes, une par une
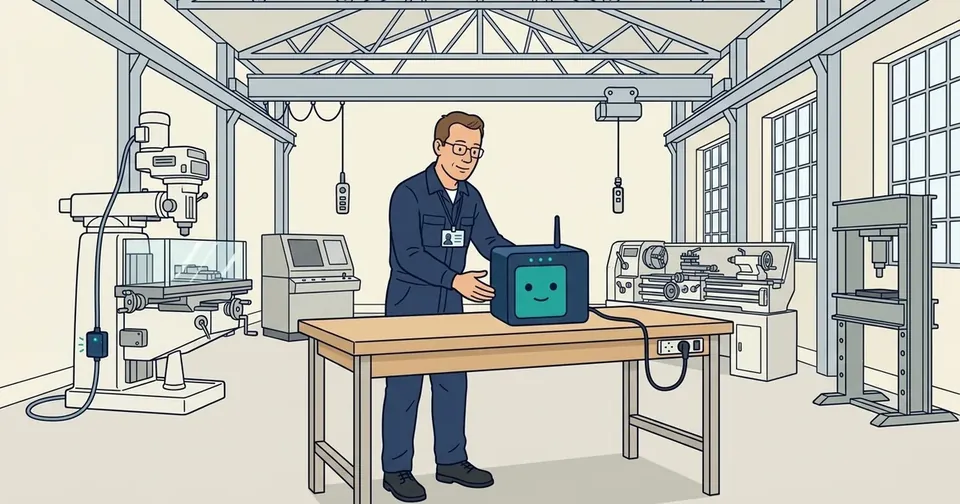
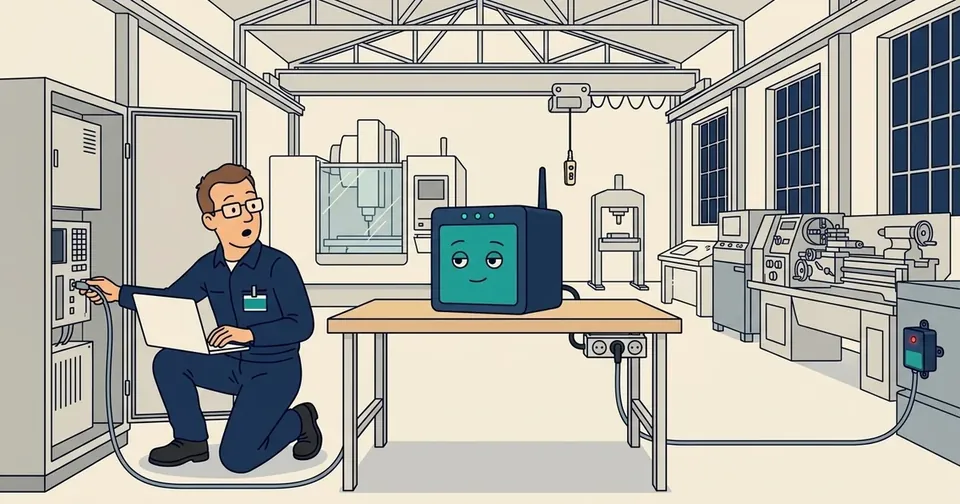
Phase 1 : installation et déploiement
Nous déployons ensemble : pendant la mise en observation, vous gardez la main sur l’application de vos règles, au fil de l’apprentissage des usages.
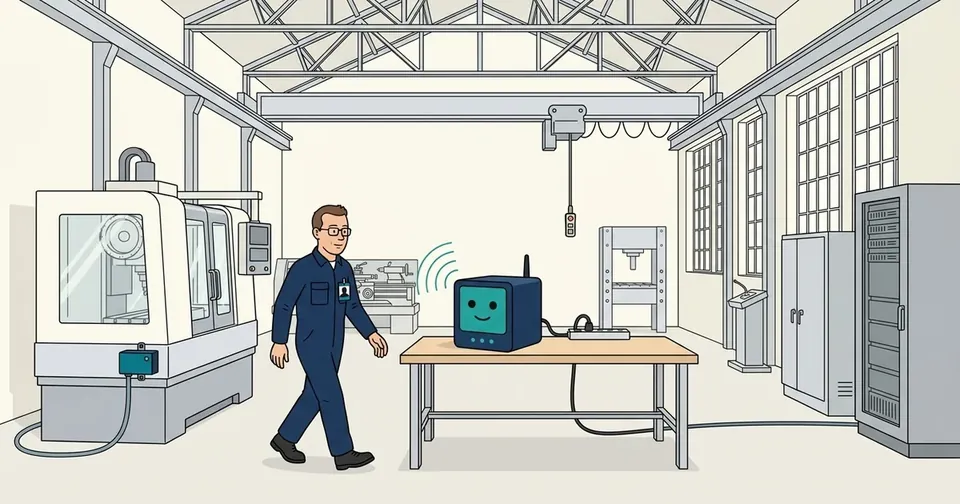
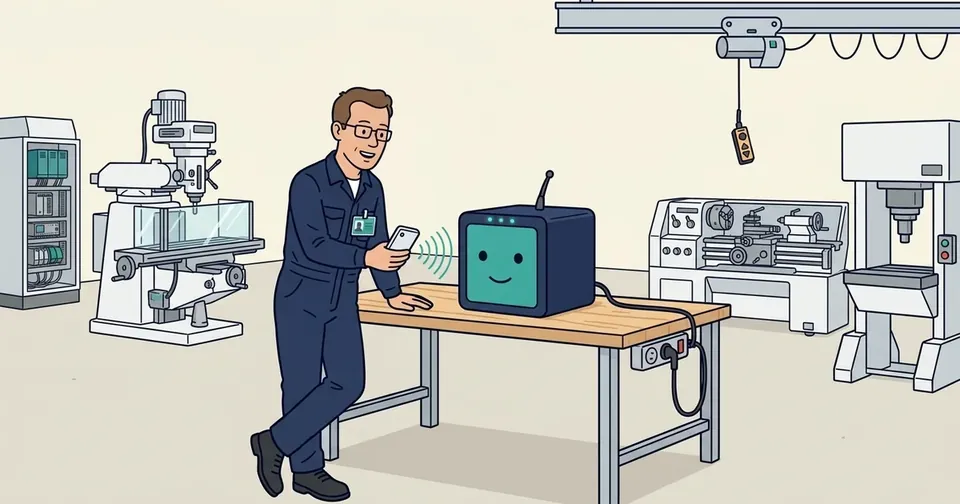
Phase 2 : une journée normale
Un accès quotidien, silencieux et local : la bonne personne, sur l’équipement prévu, au moment planifié, accède sans appel au cloud ni attente.
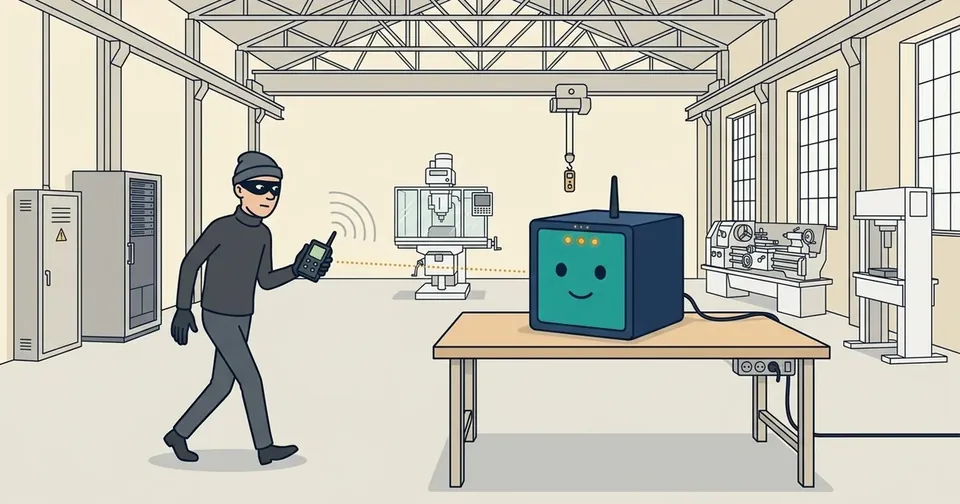
Phase 3 : un invité inattendu (détection d’intrusion)
Un appareil inconnu apparaît dans le périmètre : le Cube le détecte, le classifie et réagit localement, avant même toute tentative d’utilisation.
Phase 4 : un usage inapproprié (détection de modifications)
Quand quelqu’un intervient sans autorisation, même sans intrusion détectable, le Cube repère la modification d’usage et la trace dans son journal.
Phase 5 : récupération des journaux
L’application mobile d’un utilisateur autorisé récupère les journaux du Cube et les transmet de façon sûre au serveur d’administration centralisée.
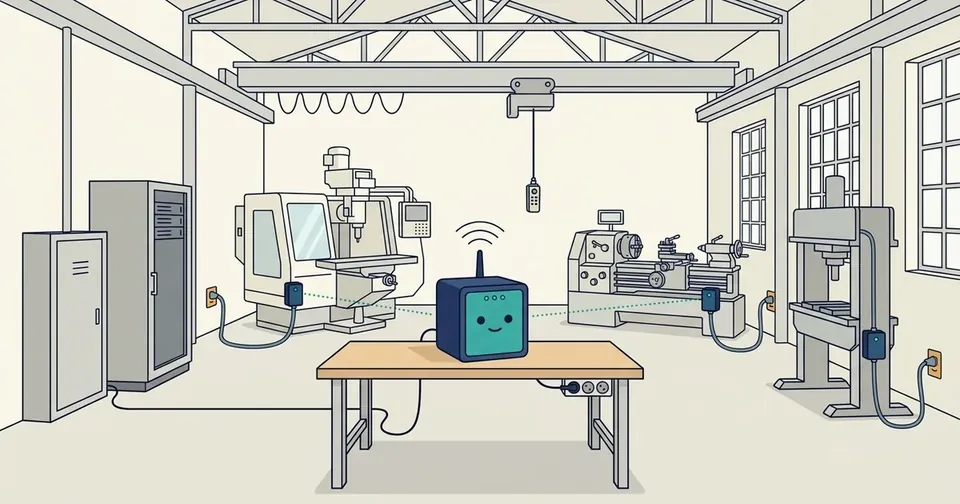
Annexe 1 : Cube et satellites — un seul ancrage, plusieurs bras
Le Cube décide et signe, chaque satellite applique : un satellite par interface (alimentation, liaison série, USB), sans aucune autorité permanente.
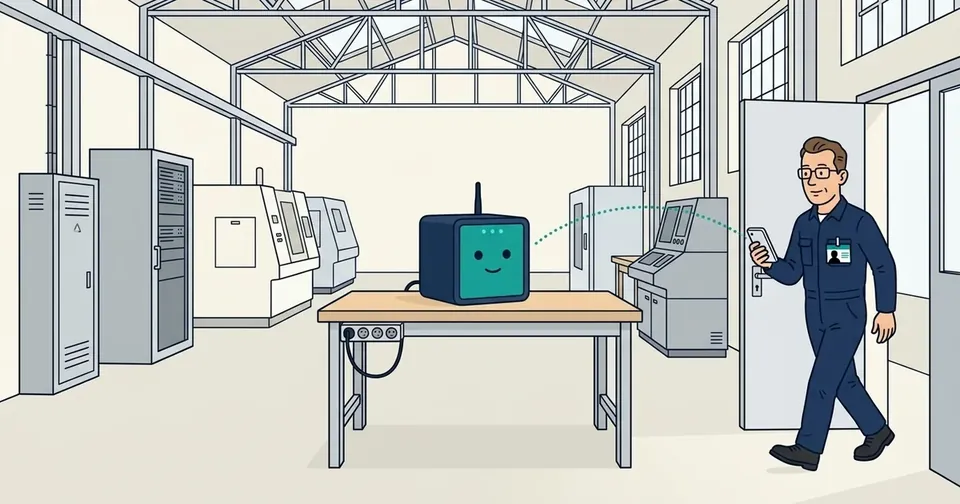
Annexe 2 : isolation réseau (air gap) et synchronisation par coursier mobile
Le Cube ne touche jamais au cloud : sur un site isolé, le smartphone sécurisé d’un utilisateur autorisé transporte le journal et les mises à jour.
Ce que l'effecteur couvre aujourd'hui, et ce qu'il ne couvre pas
L'effecteur pleinement opérationnel à ce jour agit sur une alimentation monophasée 230 V, en prise pilotée ou en module rail DIN sur un départ d'armoire. Cela couvre une part importante d'un atelier : bancs, outillage, machines d'atelier partagé, imprimantes 3D, équipements de laboratoire, baies informatiques, matériel de mesure.
Cela ne couvre pas, en l'état, un équipement raccordé en triphasé et câblé à demeure. Sur ce type de machine, le point d'application se déplace vers un départ d'armoire dédié, ce qui suppose une intervention sur l'installation électrique donc une étude, un exploitant électricien et une reprise du dossier d'installation. Nous le traitons au cas par cas, et nous ne le vendons pas comme un produit sur étagère.
Une précision de vocabulaire qui compte. Couper une alimentation est chez nous un contrôle de sécurité, pas une fonction de sûreté. Cela ne se substitue ni à un arrêt d'urgence, ni à une consignation, ni à un relais de sécurité, et notre dispositif n'est ni évalué ni certifié comme tel. La conformité de la machine et celle de l'installation restent celles de leurs responsables respectifs.