IAM pour vos équipements électriques, partie 2
· 8 min de lecture · Mis à jour le
Read in English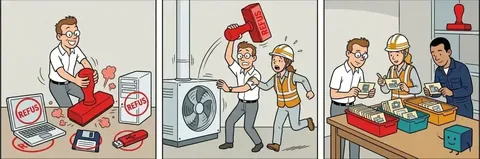
Cette deuxième partie de notre série sur l'IAM pour vos équipements électriques est celle où le transfert des pratiques IT au nôtre devient délicat, car cinq principes que vous appliqueriez sans les repenser deviendraient ici faux, ou dangereux.
Cet article fait suite à la première partie de la série et se poursuit dans la troisième.
Les cinq réflexes IAM qu'il faut désapprendre
1. « En cas de doute, on refuse » n'est plus une règle universelle
En IT, l'échec fermé est la position par défaut et l'arbitrage est presque toujours tranché en faveur de la sécurité, mais en OT un refus peut mettre des personnes en danger, car couper l'alimentation d'un système de ventilation, d'un groupe de refroidissement, d'un circuit de sécurité ou d'un équipement en phase critique de cycle est une décision de sûreté avant d'être une décision de sécurité.
La conséquence pratique est que la sémantique du refus doit être définie équipement par équipement, et cet arbitrage n'appartient pas à la seule équipe sécurité, puisqu'il revient conjointement à la sécurité, à l'exploitation et au HSE (hygiène, sécurité, environnement). Certains équipements seront en fail-secure (on coupe), d'autres en maintien (on laisse sous tension, on trace, on alerte), d'autres en fail-degraded (on autorise une fonction réduite), et un modèle de politique OT qui ne sait pas exprimer ces trois issues nous paraît inutilisable. Nous évitons ici le terme fail-safe, qui garde son sens propre dans les normes de sûreté.
C'est une nuance que le Zero Trust, dans sa formulation IT canonique, n'a jamais eu à traiter.
2. La connectivité n'est pas une hypothèse
Vous concevez vos architectures en supposant que le fournisseur d'identité (IdP) est joignable, mais en environnement industriel ou de défense l'hypothèse s'effondre, car on y trouve des sites isolés par conception, des coupures WAN de plusieurs jours, des locaux blindés, des réseaux coupés de tout (air-gap) et des contextes où la connectivité est activement indésirable.
Un point de décision (le PDP de la chaîne IAM) qui appelle un service distant pour décider est un point de décision qui refuse de décider quand ça compte, donc la décision doit être rendue localement, hors ligne, et rester nominale plutôt que dégradée.
Vous connaissez déjà ce compromis sous une autre forme, celle de la validation locale d'un jeton signé sans introspection auprès de l'émetteur, et ce sont les mêmes questions avec les mêmes réponses, c'est-à-dire une politique signée et versionnée, une durée de vie bornée, une liste de révocation à fraîcheur maximale explicite, une source de temps de confiance et une réconciliation à la reconnexion. Ce qui change dans notre contexte, c'est l'enjeu, parce qu'ici un jeton périmé accepté à tort ne donne pas accès à une API mais à une machine capable de blesser quelqu'un.
3. L'identité de l'équipement ne peut pas être déclarative
En IT, nous faisons confiance à ce que la ressource déclare d'elle-même, parce qu'un agent l'atteste, alors qu'en OT l'équipement ne sait pas qui il est et ne peut rien attester, et il est de surcroît parfaitement remplaçable, puisque rien n'empêche de débrancher la machine autorisée et d'en brancher une autre à sa place.
D'où un renversement contre-intuitif mais fécond, car on n'identifie plus l'équipement lui-même mais le point d'alimentation, et l'on caractérise en continu ce qui y est raccordé. La signature électrique et radioélectrique d'un équipement branché est un attribut observable, et sa modification devient un événement d'identité à part entière.
Cela crée une primitive qui n'existe pas en IAM classique, la détection de recâblage comme signal de sécurité, car un intervenant légitime, avec une habilitation valide et un ordre de travail conforme, qui branche un équipement non prévu sur un point contrôlé, produit un événement que votre politique doit savoir qualifier.
4. La preuve doit survivre à l'auditeur, pas au SIEM
Votre journalisation est conçue pour la détection, avec un volume élevé, une valeur unitaire faible, une rétention courte et un chemin réseau vers un collecteur central, le SIEM.
Ici, c'est l'inverse, car le volume est faible, quelques dizaines d'événements par machine et par mois, la valeur unitaire est très élevée, et l'usage n'est presque jamais la détection en temps réel mais la preuve rétrospective, examinée dix-huit mois plus tard par un assureur, un client donneur d'ordre, une autorité ou un juge d'instruction, pour répondre à une question simple : qui a mis cette machine sous tension le 14 mars à 22 h 40, et sur quel fondement ?
Un journal qui transite par le réseau vers un SIEM ne répond pas à ce besoin, parce que le réseau était justement coupé le 14 mars, donc il faut un journal local, horodaté, chaîné, signé, non répudiable et exportable indépendamment de toute infrastructure, et nous avons consacré un article à ce que ce journal prouve et ne prouve pas.
Dans l'IAM pour vos équipements électriques, un journal qui n'existe que dans le SIEM ne suffit donc pas, mais le verser aussi dans le SIEM quand le lien existe reste souhaitable, en particulier pour un groupe multi-sites, et l'export comme la vue consolidée restent à décrire.
5. Le sujet n'est ni forcément humain, ni forcément le vôtre
Vous vivez déjà la vague des identités non humaines, comptes de service, charges de travail, secrets qui prolifèrent, agents autonomes, mais le monde OT ajoute une couche que l'IT connaît peu, car une part souvent majoritaire des sujets légitimes n'appartient pas à l'organisation : intérimaires, sous-traitants de rang 2, techniciens du constructeur en déplacement depuis un autre continent, prestataires de maintenance mandatés par le mainteneur lui-même.
Vous devez donc fédérer une identité, vérifier un attribut d'habilitation et l'associer à un ordre d'intervention, sans jamais avoir provisionné la personne, souvent sans annuaire côté fournisseur, et sans réseau au moment de la décision. Ce problème n'a pas été résolu ailleurs pour être recopié ici, car c'est un problème IAM encore ouvert, et il nous passionne.
Ce que les textes disent déjà, et que peu de gens ont lu
L'idée que l'IAM appartiendrait au monde IT et la sûreté de fonctionnement au monde OT ne résiste pas à la lecture des normes, qui parlent déjà, à leur manière, d'IAM pour vos équipements électriques.
IEC 62443. Le référentiel de sécurité des systèmes d'automatisation industrielle est structuré autour de sept exigences fondamentales, et la première s'intitule Identification and Authentication Control. Elle distingue explicitement trois catégories de sujets, human user, software process et device, et décline des exigences de gestion des comptes, des identifiants, des authentifiants, de la robustesse des secrets et de l'usage de certificats à clé publique. En clair, la norme OT de référence place l'IAM en tête de ses priorités, et le fait depuis des années, donc ce n'est pas une importation du monde IT mais un chapitre que l'industrie n'a jamais réellement appliqué, faute de moyen technique sur le parc existant, voir ce que la norme demande en matière d'accès physique.
Cyber Resilience Act. Le règlement européen est entré en vigueur le 10 décembre 2024, les obligations de notification des vulnérabilités activement exploitées et des incidents graves s'appliquent depuis le 11 septembre 2026, et l'application pleine interviendra le 11 décembre 2027. Son annexe I demande, sur la base de l'analyse de risque et lorsque cela est pertinent, que les produits comportant des éléments numériques soient protégés contre les accès non autorisés « par des mécanismes de contrôle appropriés, incluant sans s'y limiter l'authentification, les systèmes de gestion des identités ou des accès », et qu'ils rendent compte des accès non autorisés éventuels. La formulation mérite d'être lue deux fois, car le régulateur européen écrit « identity or access management systems » dans le corps d'un règlement produit, et si le CRA cible le produit et son fabricant, l'exploitant qui met en service un parc hétérogène hérite de la question.
NIS2 et la loi Résilience. En France, la transposition suit un chemin nettement plus lent que prévu, avec un projet de loi adopté par le Sénat le 12 mars 2025, un texte modifié adopté en commission spéciale à l'Assemblée nationale le 10 septembre 2025, mais un passage en séance publique repoussé à la rentrée parlementaire de septembre 2026 au plus tôt. Ce retard a fini par coûter cher, car la Commission européenne a saisi la Cour de justice de l'Union européenne contre la France, avec l'Irlande, l'Espagne et les Pays-Bas, pour défaut de transposition, en demandant des sanctions financières, et nous suivons ce calendrier dans notre article sur ce qui vous attend en 2027.
Mise à jour du 11 novembre 2026. Le passage en séance publique a eu lieu à l'Assemblée nationale les 9 et 10 novembre 2026, avec un vote solennel annoncé pour le 17 novembre. La loi n'est pas encore promulguée à cette date, et notre article sur la conformité NIS2 détaille les étapes qui restent.
L'ANSSI, elle, n'a pas attendu le législateur, puisqu'elle a diffusé en mars 2026, en document de travail, son Référentiel Cyber France (ReCyF), qui structure une vingtaine d'objectifs de sécurité attendus des entités essentielles et importantes. L'agence évalue à environ 15 000 le nombre d'entités qui basculeront dans le périmètre, contre quelque 250 opérateurs de services essentiels sous NIS1, soit un facteur soixante.
Mais le calendrier parlementaire n'est pas, à nos yeux, ce qui pèse le plus, car la pression réelle vient des donneurs d'ordre. Les questionnaires de sécurité et les clauses cyber des grands comptes de l'automobile, de l'aéronautique, de l'énergie et de la défense descendent déjà la chaîne de sous-traitance, et ils posent des questions auxquelles on sait répondre, ou pas.
Ce que ces textes demandent à l'IAM pour vos équipements électriques : une preuve
Or ces trois textes convergent sur un même point, et c'est le point aveugle, car ils demandent tous une preuve, preuve du contrôle d'accès, preuve de la traçabilité, preuve de la gestion des habilitations, et la preuve d'un accès physique à un équipement industriel reste, à notre connaissance, à peu près introuvable aujourd'hui. C'est à partir de ce constat que la troisième partie de cette série sur l'IAM pour vos équipements électriques passe à l'action.