Législation cyber : ce qui vous attend en 2027
· 12 min de lecture · Mis à jour le
Read in English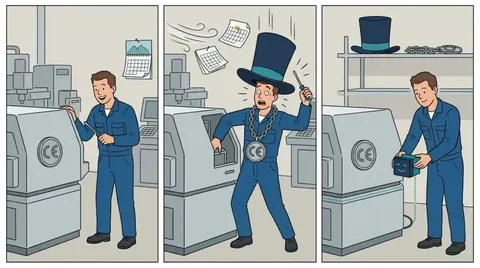
Deux échéances proches, aucune période d'option, et une clause que vous n'avez peut-être pas lue
Le paysage de la législation cyber a décollé depuis 2023 avec plusieurs départs, et en 2027 il atterrit, car deux règlements européens entrent en application à onze mois d'intervalle, le second par étapes, aucun des deux ne prévoit, après sa date d'application, de période d'option entre l'ancien et le nouveau régime, même si les certificats déjà délivrés restent valables jusqu'à leur échéance, et ensemble ils changent ce que le marquage CE d'une machine industrielle certifie réellement. C'est ce bloc que nous appelons ici la législation cyber 2027.
Si vous exploitez des machines en Europe, ou si vous en vendez, 2027 est une année à préparer, et parier sur un report nous paraît plus risqué que de prendre ses précautions.
La législation cyber 2027 est une affaire d'échéances, pas de tendances
La plupart des panoramas législatifs prennent des précautions, et on a connu des déboires dans des secteurs connexes comme la ville intelligente, le bâtiment ou l'énergie, mais celui-ci n'en a pas besoin, parce que les deux dates qui comptent dans la législation cyber 2027 sont fixées dans des règlements publiés et qu'aucune ne semble plus s'accompagner d'un délai de grâce.
| Date | Texte | Ce qui change |
|---|---|---|
| 20 janvier 2027 | Règlement Machines (UE) 2023/1230 | Remplace purement et simplement la directive Machines, et la cybersécurité devient une exigence essentielle de santé et de sécurité pour le marquage CE. |
| 11 décembre 2027 | Règlement sur la cyberrésilience (UE) 2024/2847 | Entrée en application pleine, et tout produit comportant des éléments numériques mis sur le marché de l'Union porte des obligations de sécurité sur l'ensemble de son cycle de vie. |
C'est l'absence de période d'option qui surprend, car une machine mise sur le marché le 19 janvier 2027 relève de l'ancienne directive alors que la même machine mise sur le marché le lendemain relève du règlement, et il n'y a ni régime mixte ni période d'option. Pour un lecteur qui arrive à froid, le marquage CE est la marque par laquelle un fabricant déclare que sa machine respecte les exigences européennes, donc changer ce que ce marquage certifie revient à changer ce qu'un fabricant doit prouver avant de vendre.
20 janvier 2027 : la cybersécurité devient une exigence de sécurité
Le règlement Machines remplace la directive 2006/42/CE, cadre qui gouverne le marquage CE des machines depuis les années 2000, et la couverture médiatique se concentre sur l'apprentissage automatique et les organismes notifiés, c'est-à-dire les laboratoires indépendants désignés par les États membres pour évaluer la conformité, alors que pour qui travaille sur la sécurité des systèmes industriels le changement le plus lourd de conséquences est plus discret.
La cybersécurité entre dans les exigences essentielles de santé et de sécurité, puisque l'annexe III introduit une section intitulée protection contre la corruption (§ 1.1.9), aux côtés d'exigences renforcées sur la sécurité et la fiabilité des systèmes de commande (§ 1.2.1). En substance, la connexion à d'autres systèmes ou l'accès à distance ne doivent pas créer de situation dangereuse, et les composants matériels, logiciels et données relatifs à la sécurité doivent être identifiés comme tels et protégés contre la corruption, qu'elle soit accidentelle ou délibérée.
C'est un vrai changement de nature juridique, car sous la directive, protéger une machine contre l'altération relevait de l'appréciation du fabricant, alors qu'à partir de janvier 2027 c'est une condition de mise sur le marché. Les associations d'acteurs industriels ont demandé que les exigences de cybersécurité soient reportées à la date du CRA, mais à notre connaissance ce report n'a pas été accordé.
Mise à jour du 11 novembre 2026. À notre connaissance, aucun report des exigences de cybersécurité du règlement Machines n'a été adopté, et les seuls textes qui l'ont modifié depuis 2023 ne touchent pas à la date du 20 janvier 2027. La norme EN 50742 sur la protection contre la corruption a atteint le stade d'approbation au CENELEC, avec une mise à disposition estimée à fin novembre 2026. Sa citation au Journal officiel, qui seule donnerait la présomption de conformité, restait à venir à cette date.
La clause que presque personne n'a lue : la modification substantielle
Voici la disposition qui devrait être sur le bureau de chaque responsable maintenance et méthodes d'Europe, et qui y est rarement.
Le règlement Machines définit la modification substantielle pour la première fois dans le droit des machines, et la conséquence est courte et sévère, puisque celui qui effectue une modification substantielle devient le fabricant pour les aspects concernés, avec l'évaluation de la conformité, la documentation technique et la responsabilité qui vont avec. C'est lui qui « porte le chapeau », pour ceux qui n'avaient pas compris l'illustration.
Rapprochez cela de la manière dont les retrofits de sécurité OT se font habituellement, car on ouvre l'armoire, on insère un module dans le circuit de commande relatif à la sécurité, on recâble et on referme. En 2026, c'est « juste » une conversation sur la garantie et une question d'analyse de risque, mais à partir de 2027 c'est la question de savoir si votre équipe de maintenance vient de devenir fabricant de machines, dans un domaine dont les exigences incluent désormais la cybersécurité des fonctions de sécurité.
Nous avons expliqué ailleurs pourquoi, à nos yeux, un retrofit OT devrait ajouter plutôt que modifier et se placer à la frontière d'une machine plutôt qu'en son sein, pour des raisons de coût et de responsabilité. Le règlement Machines ne fait pas cet argument à notre place, mais il fait quelque chose de plus utile, qui est d'inscrire la moitié « responsabilité » de cet argument dans un texte européen directement applicable. Tout plan de retrofit pour 2027 devrait donc comporter une réponse explicite à la question cela constitue-t-il une modification substantielle ?, et la réponse la plus sûre est celle où l'on n'a touché à rien à l'intérieur de la machine, ce qui réduit le risque sans l'écarter, la question se posant à chaque installation. Gardez vos machines non modifiées et ajoutez-y les éléments de sécurité nécessaires à la conformité, en les choisissant facilement remplaçables par vos équipes de maintenance lors des prochaines évolutions.
11 décembre 2027 : le CRA entre pleinement en application
Le règlement sur la cyberrésilience, c'est-à-dire le Cyber Resilience Act que l'on désigne par son sigle anglais CRA, est entré en vigueur le 10 décembre 2024, et ses obligations de notification des vulnérabilités activement exploitées et des incidents graves s'appliquent à compter du 11 septembre 2026. L'application pleine intervient le 11 décembre 2027, et elle est large, puisqu'elle couvre les exigences essentielles de l'annexe I, la documentation technique, le traitement des vulnérabilités sur une période de support définie et une procédure de conformité qui varie selon la classe de produit.
Mise à jour du 11 novembre 2026. Les obligations de notification du CRA s'appliquent depuis le 11 septembre 2026, date à laquelle l'ENISA a ouvert sa plateforme unique de signalement. Le fabricant y dépose une alerte précoce sous 24 heures, une notification sous 72 heures, puis un rapport final, selon la Commission, qui a aussi publié le 27 juillet 2026 un guide d'application traitant notamment du périmètre et de la modification substantielle.
Deux points comptent plus que les grandes lignes déjà connues, quoique pas très médiatiques.
Le texte est extraterritorial, car le CRA lie tout fabricant mettant un produit comportant des éléments numériques sur le marché de l'Union, où qu'il soit établi, donc un industriel américain, japonais ou taïwanais qui vend dans l'Union est dans le périmètre et doit désigner un mandataire ou s'appuyer sur un importateur portant les obligations. Les lecteurs non européens qui ont classé le CRA au rayon « problème européen » l'ont mal classé.
Les fabricants de machines relèvent des deux régimes à la fois, puisque les considérants du CRA indiquent clairement qu'ils doivent se conformer aux deux textes, et que la Commission et les organismes européens de normalisation sont appelés à favoriser la cohérence dans la manière d'évaluer le risque cyber au titre des deux régimes, mais cette cohérence reste un chantier en cours plutôt qu'un fait acquis, et nous y revenons plus bas.
Et sur le contrôle d'accès précisément, l'annexe I est d'une netteté inhabituelle pour un règlement produit, car les produits doivent être protégés contre les accès non autorisés par des mécanismes de contrôle appropriés, incluant sans s'y limiter l'authentification, les systèmes de gestion des identités ou des accès, et doivent rendre compte des accès non autorisés éventuels. Voilà donc un règlement produit qui écrit « systèmes de gestion des identités ou des accès » dans son dispositif.
Cette phrase nous concerne directement : un dispositif comme le Cube, notre boîtier de décision installé sur site (présentation), serait vraisemblablement un produit important au sens de l'annexe III du CRA, et, équipement radio, il relève aussi des exigences de cybersécurité de la directive sur les équipements radioélectriques applicables depuis le 1er août 2025. Nous nous appliquons donc les échéances que cet article décrit.
Normalisation : ce qu'il faut en attendre, et quand
Le règlement sur la cyberrésilience instaure bien un cadre unifié d'exigences de cybersécurité, et la normalisation est effectivement la tendance à suivre, mais autant être honnête sur l'état réel du chantier plutôt que de le décrire comme achevé.
Les normes harmonisées sont ce qui transforme une exigence essentielle en spécification testable et donne au fabricant une présomption de conformité, et pour la cybersécurité des machines cette couche est encore en construction, car la norme EN 50742, qui traite de la protection contre la corruption dans les machines, est en cours d'élaboration, et des travaux sectoriels comme la révision 2025 d'ISO 10218-2 pour les robots industriels commencent à intégrer des exigences de cybersécurité dans les normes de sécurité. Côté CRA, la demande de normalisation est considérable et le calendrier serré face à décembre 2027.
La conséquence pratique pour un fabricant est inconfortable mais gérable, parce que vous atteindrez peut-être une date d'application avant que la norme harmonisée sur laquelle vous comptiez ne soit citée au Journal officiel, et cela ne suspend pas l'exigence. Cela signifie démontrer la conformité par d'autres moyens, c'est-à-dire une analyse de risque documentée, des normes internationales reconnues comme IEC 62443, et des éléments de preuve présentables à un évaluateur.
La conséquence pour un exploitant est différente et plus intéressante, car les machines mises sur le marché à partir de 2027 arriveront avec une protection contre l'altération, une identité logicielle et une journalisation dont le parc actuel ne dispose tout simplement pas. Votre parc devient donc à deux vitesses, avec une minorité croissante d'actifs dotés de primitives de sécurité exploitables et une large majorité (presses, variateurs, bancs et armoires mis en service entre les années 90, ou avant même, et 2026) qui n'en aura jamais et qu'on ne peut pas équiper de l'intérieur sans se poser la question de la modification substantielle.
Gouverner cette majorité n'est pas un problème qui débute en 2027, c'est le problème que la législation cyber 2027 rend visible.
Ce qui arrive aussi, et qu'il faut suivre
Règlement IA, 2 août 2028. Le règlement (UE) 2026/1744 du 8 juillet 2026, dit omnibus numérique sur l'IA, a reporté au 2 août 2028 les obligations relatives aux systèmes d'IA à haut risque liés aux produits de l'annexe I, et au 2 décembre 2027 celles de l'annexe III. Il a aussi déplacé le règlement Machines dans la section B de l'annexe I du règlement IA. Pour une machine, les exigences propres à l'IA passent donc par des actes délégués complétant le règlement Machines, applicables à partir du 2 août 2028. Si vous intégrez un composant de sécurité fondé sur l'apprentissage automatique, faites-le analyser par un spécialiste.
Mise à jour du 12 novembre 2026. Calendrier du règlement IA corrigé dans le paragraphe ci-dessus.
NIS 2 et directive REC (résilience des entités critiques). La phase de transposition s'achève et la phase de supervision commence, car la Commission est passée des procédures d'infraction aux renvois devant la Cour de justice, et les autorités nationales qui ont passé 2025 et 2026 à enregistrer les entités passeront 2027 à les contrôler. Nous avons détaillé par où commencer concrètement la conformité NIS2.
Royaume-Uni. Le Cyber Security and Resilience Bill reste un projet de loi, en examen à la Chambre des Lords à l'heure où nous écrivons, et il modifiera les NIS Regulations de 2018 et fera entrer dans le périmètre les fournisseurs de services gérés et certains fournisseurs critiques désignés.
États-Unis. Le tableau est moins flatteur que le tableau européen, et autant le dire franchement, car la règle finale de CIRCIA a largement dépassé son échéance légale, et la proposition de règle de la TSA de 2024 pour le transport de surface n'est pas finalisée. Hors du secteur électrique couvert par NERC CIP, les obligations américaines contraignantes sont plus minces que ne le laissent penser les titres.
Que faire du temps qui reste
- Cartographiez votre gamme ou votre parc par rapport à la coupure du 20 janvier 2027. Pour les fabricants, quels produits changent de catégorie à l'annexe I, et lesquels perdent la voie de l'autocertification, et pour les exploitants, quelles machines vous comptez acheter après cette date, et avec quelles primitives de sécurité elles arriveront.
- Intégrez la question de la modification substantielle à votre processus d'approbation des retrofits, avant l'ingénierie et pas après, car c'est une ligne à ajouter, et elle peut éviter une erreur de catégorie coûteuse.
- Examinez comment l'identité logicielle et les preuves d'altération seront captées et conservées, parce que les deux régimes le demandent, et qu'aucun n'accepte le compteur horaire de la machine comme réponse.
- Dressez l'inventaire des actifs OT si ce n'est pas déjà fait, puisque toutes les obligations ci-dessus sont cadrées par une liste que la plupart des organisations n'ont jamais produite.
- N'attendez pas les normes harmonisées pour commencer. Concevez contre IEC 62443 et documentez le raisonnement, et la norme, quand elle arrivera, sera un exercice de correspondance et non une refonte.
Ce que nous ne prétendons pas
Deux limites, énoncées parce que les écrits sur la conformité ont tendance à les estomper.
Nous décrivons des dates publiées, nous ne prédisons pas l'intensité des contrôles, car l'agressivité des autorités nationales de surveillance du marché durant la première année d'application du règlement Machines est réellement inconnue, et les dates sont certaines mais l'intensité ne l'est pas. Certains espèrent un report, mais rien dans les textes publiés ne permet aujourd'hui d'y compter.
Rien de ceci ne constitue un avis juridique, et les deux règlements interagissent d'une manière que la Commission s'est elle-même engagée à clarifier par des lignes directrices, donc si votre produit se situe près d'une frontière de catégorie (composant de sécurité, machine intégrant de l'apprentissage automatique, produit qui est à la fois une machine et un produit comportant des éléments numériques), cette frontière mérite l'avis d'un spécialiste plutôt que celui que nous vous donnons. Certes, ça nous arrangerait que tout le monde ait besoin de nous, mais on a assez subi d'autres réglementations similaires pour être francs sur ces sujets.
Ce que nous pouvons affirmer sans réserve est plus étroit et, nous semble-t-il, plus utile, car à partir de 2027 la cybersécurité des fonctions de sécurité d'une machine relève du marquage CE, ouvrir une machine pour la sécuriser emporte une conséquence juridique qu'elle n'emportait pas auparavant, et le parc installé qui ne sera jamais conforme par lui-même est la part du parc qu'il faut gouverner depuis l'extérieur. Voilà notre petit vademecum sur la législation cyber 2027, écrit cet été pour bien entamer vos COMEX de septembre.
Dernière révision : août 2026. Les calendriers réglementaires et l'état d'avancement de la normalisation évoluent, donc vérifiez sur EUR-Lex et auprès de votre organisme notifié avant de vous appuyer sur une date de cet article.