Dans les coulisses de TB
· 11 min de lecture · Mis à jour le
Read in English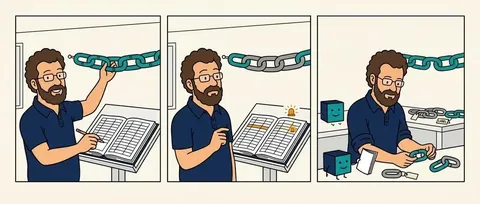
Notre chaîne de confiance matérielle était intégralement européenne, carte, modem et IP d'enclave sécurisée, puis les deux composants qui la portaient ont été rachetés par le même groupe américain à quelques mois d'intervalle, et la technologie n'a pas cessé de fonctionner, mais c'est l'argument que nous écrivions qui a cessé d'être vrai. Voilà pourquoi nous ouvrons ici les coulisses de TB, c'est-à-dire de Trust-Buster, pour montrer comment nous décidons.
Comment nous prenons les décisions dans les coulisses de TB
La plateforme Ops-Devices, le cœur technologique qui sert à Trust-Buster, a été conçue pour traiter des besoins opérationnels quotidiens puis pour répondre aux exigences juridiques qui arrivent avec NIS2, le CRA et les différents règlements industriels. Beaucoup d'options s'offraient à nous, et les technologies étant nombreuses, il était assez facile d'obtenir rapidement une solution conforme, mais comment savoir si on a fait le bon choix ?
Ce qui suit présente une partie plus difficile mais primordiale sur le long terme, c'est-à-dire comment les décisions se prennent, ce que nous devons refuser d'affirmer sans une démarche pérenne, et l'engagement d'architecture initiale que nous avons dû défaire quand le sol s'est dérobé sous lui.
Dans les coulisses de TB, un registre des alternatives écartées
La plupart des équipes d'ingénierie documentent uniquement ce qu'elles ont construit, alors que depuis le début de cette aventure nous documentons aussi ce que nous n'avons pas construit, et pourquoi. C'est une pratique désormais courante, et à ce sujet lisez et utilisez des ressources bien faites comme les Architecture Decision Records.
Chaque choix d'architecture significatif entre dans un registre qui consigne quatre éléments, l'option retenue, les options écartées, le raisonnement au moment de la décision, et la partie qui compte le plus à nos yeux, le déclencheur de réévaluation. Ce dernier champ énonce par écrit ce qui devrait changer dans le monde pour que la décision soit rouverte, et pour l'un de nous deux c'est ce qui manquait le plus auparavant et faisait enchaîner des revues d'architecture interminables.
Cela a commencé comme une discipline de R&D ordinaire, et il s'est avéré que cela avait deux autres intérêts que nous n'avions pas anticipés.
- Le premier est réglementaire, car le CRA comme le règlement Machines demandent au fabricant de démontrer que la sécurité a été prise en compte dès la conception, et non affirmée après coup, et un registre daté d'alternatives écartées, avec leur raisonnement, est une bien meilleure réponse à cette question qu'une politique rédigée le mois précédant l'audit.
- Le second est une contrainte d'honnêteté, parce qu'écrire un déclencheur de réévaluation est inconfortable, puisqu'on s'engage à l'avance sur la condition dans laquelle il faudra reconnaître qu'une décision ne tient plus, ce qui nous amène à celui qui s'est déclenché pendant le développement du Cube, notre boîtier de décision installé sur site (présentation), avant toute commercialisation.
La décision que nous avons dû défaire
Notre première architecture matérielle reposait sur une chaîne de confiance européenne, car la plateforme cellulaire retenue associait un microcontrôleur à un modem intégrant une enclave sécurisée dont l'IP, c'est-à-dire la conception sous licence de la zone protégée de la puce où vivent les clés, venait de Tiempo Secure, société fondée en 2007 à Montbonnot, près de Grenoble, dont l'élément sécurisé TESIC à cœur RISC-V a passé une évaluation Critères Communs EAL5+ (Common Criteria, pour reprendre le nom sous lequel ce schéma est le plus souvent cité) auprès du laboratoire français SERMA, et qui avait été retenue pour un programme de microprocesseur de sécurité post-quantique souverain soutenu par l'État français. La ligne de modems venait de Sequans, fournisseur français de semi-conducteurs cellulaires, donc carte européenne, modem européen, IP d'enclave européenne, une chaîne que nous pouvions décrire de bout en bout et défendre devant un acheteur de la défense.
Puis les deux pièces ont changé de mains, et c'est le moment des coulisses de TB que nous racontons le moins volontiers.
En août 2024, Qualcomm a conclu un accord pour acquérir les actifs technologiques 4G IoT de Sequans, employés, actifs et licences, dont la gamme Monarch, une transaction finalisée le mois suivant pour environ 200 millions de dollars, Sequans conservant une licence perpétuelle lui permettant de continuer à utiliser et commercialiser la technologie. Tiempo Secure a ensuite été rachetée par Qualcomm également, opération annoncée publiquement par son cofondateur en janvier 2025 et rapportée par la presse spécialisée.
Mise à jour du 11 novembre 2026. L'accord entre Qualcomm et Sequans a été annoncé fin août 2024 et sa conclusion le 30 septembre 2024, pour un montant rapporté de 200 millions de dollars, Sequans conservant une licence perpétuelle. Le rachat de Tiempo Secure par Qualcomm a été annoncé en janvier 2025 par son cofondateur, sans communiqué officiel ni montant publié, selon la presse spécialisée française.
Ce que cela a changé, et ce que cela n'a pas changé. Il faut être précis, parce que la version approximative de cette histoire serait plus spectaculaire que la vraie, toute proportion gardée sur les conséquences pour nous. La technologie n'a pas cessé de fonctionner, Sequans continue d'opérer et détient une licence perpétuelle, l'équipe d'ingénierie de Tiempo est toujours à Montbonnot, et aucune puce ne s'est transformée en porte dérobée pendant la nuit.
Ce qui a changé est plus étroit mais, pour nous, décisif, car la phrase que nous écrivions n'était plus vraie. Nous décrivions une chaîne de confiance matérielle intégralement européenne, et après les acquisitions l'IP d'enclave et une part substantielle de la technologie modem relevaient d'une propriété capitalistique américaine. Pour un client industriel, c'est une note de bas de page, mais pour un client sensible qui évalue de plus en plus la provenance de sa chaîne d'approvisionnement et la souveraineté numérique de ses fournisseurs, c'est toute la question, car les pénuries de composants des dernières années l'ont rappelé à beaucoup d'acheteurs.
Ce que nous avons fait. Nous avons déprécié cette plateforme comme ancre de souveraineté et déplacé l'ancre ailleurs, vers un microcontrôleur STM32, un porteur cellulaire Nordic, et un élément sécurisé discret, ou secure element, approvisionné séparément plutôt qu'hérité via un modem. Le chemin de prototypage devrait désormais passer par une plateforme de développement Nordic associée à un élément sécurisé STSAFE, avec un composant de niveau d'assurance supérieur prévu sur le chemin de production. Dans les coulisses de TB, le prototype qui tourne aujourd'hui, en novembre 2026, repose toujours sur la plateforme Walter, car changer d'ancre demande une nouvelle carte. Le déplacement vers un microcontrôleur STM32, un module cellulaire Nordic et un élément sécurisé séparé reste une décision d'architecture, pas encore un matériel livré.
Ce que nous en avons appris, et c'est la partie qui mérite d'être généralisée, tient en une phrase, la souveraineté n'est pas une propriété d'un composant, c'est la propriété d'une affirmation qu'il faut maintenir vraie. La propriété de l'IP semi-conducteur change de mains à un rythme bien plus court que la durée de vie d'une machine industrielle, donc toute architecture qui adosse sa différenciation à la nationalité d'un fournisseur a besoin d'un déclencheur de réévaluation explicite, parce que ce déclencheur finira par se déclencher, et l'alternative à s'en apercevoir soi-même est qu'un client s'en aperçoive à votre place.
Notre registre porte désormais ce déclencheur sur chaque décision d'approvisionnement qui soutient une affirmation de provenance.
Trois affirmations que nous refusons de faire
Le marketing adjacent à la conformité a une pente naturelle vers la surenchère, et voici les trois endroits où nous avons décidé à l'avance de ne pas la suivre, écrits pour qu'un lecteur puisse nous y retenir le moment venu. Dans les coulisses de TB, ces trois phrases comptent autant que les choix techniques.
EAL5+ est hérité, pas obtenu. Quand nous mentionnons, pour Ops-Devices surtout, une évaluation Critères Communs EAL5+, elle appartient à un composant élément sécurisé et au laboratoire qui l'a évalué, car Ops-Devices ne détient aucune certification de ce type et n'en revendique aucune. Un produit contenant un composant certifié n'est pas un produit certifié, et la distinction compte précisément pour les clients qui s'intéressent à la certification.
La force du signal radio est un portail, pas une preuve. Notre système utilise le niveau de signal reçu comme condition d'entrée du processus de contrôle d'accès, et sous un certain seuil l'échange ne s'engage pas, mais ce n'est pas un facteur d'authentification, car un signal RSSI s'amplifie, se relaie et se falsifie, et aucun filtrage ne le transforme en mesure de distance. La mesure par temps de vol en ultra-large bande (UWB) le ferait correctement, mais nous n'en disposons pas aujourd'hui, et nous le disons plutôt que de laisser entendre qu'un seuillage soigneux serait équivalent. Nous espérons intégrer des prototypes rapidement, et un cas client y aidera certainement, car le seuillage actuel répond déjà à la plupart des usages et la demande d'UWB viendra sans doute d'une niche.
Mise à jour du 11 novembre 2026. La Connectivity Standards Alliance a publié en février 2026 la version 1.0 d'Aliro, qui associe le Bluetooth Low Energy et l'UWB pour un accès sans geste et prévoit un fonctionnement hors réseau. La norme UWB de référence est désormais intégrée à IEEE 802.15.4-2024.
Nous ne pouvons pas revendiquer une détection exhaustive. Aucun système de surveillance radioélectrique ne peut démontrer l'absence d'un signal qu'il n'a pas vu, donc la détection est un signal de corroboration dans une décision, pas le point d'ancrage, et tout fournisseur annonçant une couverture de détection complète dans un environnement radio non maîtrisé décrit une ambition, pas une mesure.
Chacune de ces trois phrases rend la diapositive un peu moins impressionnante dans notre « deck », mais chacune survit très bien à l'évaluation technique d'un client, ce que la version impressionnante ne fait pas.
Collaboration et innovation
Notre processus de développement suppose un dialogue continu avec l'extérieur.
Nous concevons contre des normes publiées et nous ne siégeons pas dans les organismes qui les écrivent. IEC 62443 structure notre architecture, le CRA et le règlement Machines structurent notre documentation, et IEEE 802.1AR, ISO 15118 et les travaux de l'IETF sur les environnements contraints éclairent des choix de conception précis. Nous sommes lecteurs de ces normes et, quand c'est pertinent, nous préparons des réponses structurées pour les équipes achats qui les citent, mais nous ne détenons pas de sièges en commission de normalisation ni auprès d'autorités réglementaires. C'est bien dommage, car entre retard et annulation pure et simple, difficile de savoir si les entreprises auront finalement un bâton ou une carotte.
Mise à jour du 11 novembre 2026. La norme IEEE 802.1AR fait l'objet d'un amendement ajoutant des signatures post-quantiques de la famille ML-DSA, approuvé et en cours de mise en forme pour publication à cette date.
Nous construisons sur l'open source, délibérément et par défaut. Firmwares sur des cadres ouverts, schémas dessinés dans un format de CAO électronique libre et destinés à être publiés, modules du commerce à protocole documenté plutôt que matériel sur mesure chaque fois qu'un composant standard suffit, et ce n'est pas de l'idéologie, c'est la seule façon pour une petite équipe de conserver une chaîne d'approvisionnement réellement auditable, et c'est ce qui rend la question de provenance ci-dessus tout simplement posable.
L'innovation se limite à une seule couche. Assembler des composants éprouvés et des cadres ouverts n'est pas de l'innovation, et nous ne le présentons pas comme tel. Ce que nous gardons en propre, c'est la chaîne de confiance qui relie ces composants, c'est-à-dire la décision locale sans connectivité, les capacités éphémères signées, la trace de preuve conçue pour la démonstration rétrospective plutôt que pour la détection temps réel, et l'application de la décision à la frontière de la machine plutôt qu'en son sein. C'est une couche étroite, que d'autres approchent par d'autres chemins, comme les systèmes de clés des fabricants de composants de sécurité machine ou les boîtiers d'ateliers partagés, dont nous parlons dans Ateliers partagés : qui répond de la machine ?, et que la combinaison de la décision hors ligne, des capacités signées et de la preuve rétrospective nous paraît encore peu servie, et c'est pour cela que c'est la seule partie qui vaille la peine d'être construite par nous.
Ce que la plateforme traite, et ce qu'elle ne traite pas
Une plateforme ne délivre pas une conformité, car la conformité est un résultat organisationnel, et un produit ne peut fermer que des exigences précises à l'intérieur d'un cadre réglementé.
La plateforme Ops-Devices traite donc une colonne définie de cette matrice, le contrôle d'accès et la gestion des actifs pour des équipements dépourvus de chemin numérique (OT et non IT, pour simplifier), la preuve d'intervention physique qui survit à un site hors ligne et à dix-huit mois d'écart, et l'application de la décision sans modifier la machine.
Elle ne traite ni la segmentation réseau, ni le traitement des vulnérabilités, ni les sauvegardes et la reprise, ni la politique de cryptographie sur votre parc, ni l'évaluation de vos fournisseurs, ni la formation, ni le processus de réponse à incident. Ce sont de véritables obligations au titre de l'article 21(2) de NIS2, qui demandent des produits, des intégrateurs et du conseil, et aucun produit seul ne saurait les couvrir, le nôtre pas plus qu'un autre.
La raison pour laquelle nous commençons là n'est pas que notre périmètre soit le plus important, c'est que sur presque tous les sites où nous nous sommes rendus dans nos carrières, et surtout quand nous avions une responsabilité pénale au-dessus de la tête, c'est celui qui est complètement vide, sans liste de qui peut exploiter l'équipement, sans trace de qui l'a fait, et sans mécanisme capable de produire l'une ou l'autre.
Pourquoi nous ouvrons les coulisses de TB
Il existe un argument commercial simple contre le fait de publier une décision d'architecture défaite, une réserve sur une certification héritée et une liste de ce qu'un produit ne fait pas, car cela rend l'histoire moins nette.
Nous le faisons à cause de ceux qui évaluent cette catégorie de solutions, parce que les personnes qui achètent du contrôle d'accès pour des sites industriels et de défense sont, par métier, des personnes qui cherchent l'écart entre l'affirmation et l'objet, et un fournisseur qui nomme ses propres limites en premier ne fait pas preuve de modestie, il retire de l'évaluation la ligne d'interrogation la plus improductive et ne laisse que la substance.
Et nous le faisons à cause du registre, et nous pensons que cette pratique se répandra, car une fois qu'on a écrit la condition dans laquelle une décision cesse d'être vraie, il faut faire quelque chose quand elle survient. C'est une discipline inconfortable, et c'est ce que nous avons de plus proche d'une garantie que ce que nous vous dirons l'an prochain, dans les coulisses de TB comme ailleurs, sera encore défendable même si le contexte aura largement évolué.