Retrofit OT : ajouter plutôt que modifier
· 11 min de lecture · Mis à jour le
Read in English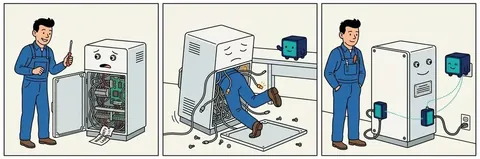
On s'est régulièrement frotté à la question de « sécuriser » une machine industrielle existante, ce que le métier appelle le retrofit OT, et la première idée qui venait consiste à chercher les moyens prévus par le constructeur pour modifier un module ou modifier le logiciel des cartes électroniques.
Nous avons fini par faire un choix différent parce qu'une fois mis bout à bout ses effets sur le coût, la conformité et la sécurité, il nous a semblé le plus raisonnable, et voici le cheminement qui nous y a conduits.
Une machine industrielle ne se gère pas comme un serveur
Des équipements pensés pour durer
Là où l'informatique de gestion se met à jour, se redémarre et se remplace à un rythme de quelques années, un automate programmable (PLC) des années 2000, un frigo ou une presse hydraulique ont été conçus pour durer quinze ou vingt ans, et ils l'ont été à une époque où personne n'imaginait qu'il faudrait un jour leur adjoindre une authentification forte.
Aucune prise naturelle pour la cybersécurité
Ces équipements ne sont pas obsolètes pour autant, car ils font exactement ce qu'on attend d'eux, mais ils n'offrent aucune fonctionnalité propre aux mécanismes de sécurité modernes, et les remplacer n'est, le plus souvent, ni souhaitable ni finançable. C'est précisément à partir de ce constat que, selon nous, le retrofit OT reste possible et mérite d'être repris avec des composants additionnels dédiés.
Modifier l'existant : un coût rarement anticipé
La tentation est de mettre la machine « à niveau » en intervenant directement dessus, or toucher au cœur d'un équipement industriel entraîne une série de conséquences que l'on sous-estime souvent au moment de la décision purement financière (« il ne faut pas que ça coûte plus cher que racheter une machine récente ») ou technique (« si déjà on peut y arriver, ce sera bien suffisant »).
La conformité remise en cause
Une machine porte un marquage CE et une évaluation de sûreté qui reposent sur une configuration précise, et ouvrir l'armoire, recâbler ou insérer un module dans le circuit peut suffire à remettre cette conformité en cause, voire à imposer une nouvelle analyse de risque.
La responsabilité déplacée
Intervenir sur l'équipement d'un fabricant revient fréquemment à endosser une part de sa garantie, car ce qui relevait de sa responsabilité devient, dès l'ouverture du capot, un peu de la vôtre.
La disponibilité mise à mal
Une intervention sur un équipement en production se traduit par un arrêt, un planning et un risque, et sur un site critique cela n'a rien d'anodin.
La dette de maintenance
Chaque modification finit par devenir un cas particulier, qu'il faudra documenter, maintenir et comprendre pendant toute la durée de vie de la machine, et additionnées, ces contraintes font qu'on hérite bien souvent du problème que l'on cherchait à résoudre.
Le module « dans l'armoire » ne résout rien, il déplace le problème
Une variante paraît plus habile, puisque plutôt que de reprendre la machine, on y ajoute un module intelligent.
Entrer dans la machine, c'est la modifier
Mais dès l'instant où l'on pénètre dans l'équipement, on le modifie, avec exactement les mêmes conséquences que précédemment.
Deux maîtrises que l'on abandonne
Ce faisant, on renonce en prime à deux formes de maîtrise.
- Celle du coût, d'abord, puisque chaque intégration devient un travail sur mesure, difficilement réplicable d'un site à l'autre.
- Celle de la sécurité, ensuite, puisqu'on greffe un composant à l'intérieur d'un système que l'on ne connaît jamais entièrement, et sur un terrain aussi exigeant cela fait beaucoup d'inconnues.
Notre choix pour le retrofit OT : des équipements annexes, à la frontière de la machine
Nous avons donc préféré une autre voie, qui consiste à déposer des boîtiers autonomes venant s'intercaler à la frontière de l'équipement, sur le câble d'alimentation, sur la liaison radio, sur le bus série ou sur le port réseau, plutôt qu'en son sein.
Une ancre, des satellites
Le modèle que nous suivons tient en une image, une ancre et des satellites, car un boîtier de décision, que nous appelons le Cube, tient lieu d'ancre de confiance pour une zone, et des effecteurs, les satellites, appliquent la décision, à raison d'un par interface.
On n'entre jamais dans la machine
L'équipement existant, lui, n'est pas ouvert, ce qui réduit le risque de remettre en cause sa conformité sans l'écarter, la pose d'un module dans un tableau restant une modification de l'installation à faire par un électricien habilité, et la question de la modification substantielle se posant machine par machine, comme nous l'expliquons dans Couper le courant n'est pas un arrêt d'urgence.
Notre responsabilité de fabricant du dispositif resterait engagée pour ce qu'il provoque. Ce retrofit OT se retire pour revenir au câblage d'origine, et une sortie complète suppose aussi de récupérer les journaux et de révoquer clés et enrôlements.
Un parti pris, pas une loi universelle
Ce n'est pas une règle absolue, et d'autres approches se défendent, mais c'est un choix que nous assumons, parce qu'il préserve ce qui fonctionne déjà.
Le moins de développement spécifique possible
Ce choix n'aurait qu'un intérêt limité s'il nous obligeait à réinventer chaque brique, donc nous nous imposons une règle complémentaire, réduire au strict minimum les développements spécifiques, en assemblant des modules déjà éprouvés plutôt qu'en concevant du sur-mesure.
L'exemple Shelly : beaucoup de fonctions dans un très petit boîtier
Le module Shelly illustre bien pourquoi nous préférons assembler plutôt que concevoir, car dans un composant minuscule et peu coûteux se trouvent déjà réunis le WiFi, le Bluetooth Low Energy, des protocoles dédiés comme Matter, la mesure de puissance et un relais de coupure.
Le tout est capable de tenir dans un boîtier étanche muni de deux simples presse-étoupes, l'un pour l'arrivée et l'autre pour le départ, ce qui suffit à protéger un équipement en extérieur ou en milieu humide, et le rapport entre le prix et les fonctions embarquées est, très honnêtement, difficile à égaler avec un développement maison.
Les protocoles de sécurité que l'on peut empiler dessus
Ce petit module ne se contente pas d'être polyvalent, car il offre déjà plusieurs couches de sécurité sur lesquelles s'appuyer, et d'autres que l'on peut activer ou ajouter par-dessus, et nous les résumons ici parce qu'ils mériteront un article à part entière.
Au niveau réseau, le WiFi en WPA2 / WPA3 et le MQTT protégé par mTLS chiffrent et authentifient les échanges, et Matter apporte son propre modèle, avec une attestation de l'appareil fondée sur des certificats et un appairage sécurisé lors de la mise en service. Le firmware d'origine, lui, se met à jour par un canal signé, ce qui limite le risque d'altération à distance, et l'accès local (interface web, appels RPC) peut être authentifié, l'entrée physique étant découplée du relais de sorte que le bouton signale sans jamais commander directement.
Par-dessus cet existant, nous ajoutons enfin notre propre couche, avec des capacités éphémères signées, une décision prise localement, et un refus de mise sous tension par défaut en cas de doute.
L'essentiel, à ce stade, est de constater qu'un module standard peut porter une sécurité sérieuse sans développement spécifique lourd, et nous détaillerons ces protocoles, et la manière de les combiner, dans un prochain article.
Ce que nous en gardons
De ce module, nous ne conservons que le comportement souhaité, car la commande passe par notre boîtier, l'entrée physique se contente de signaler, et le relais n'obéit qu'à la décision locale, et nous pouvons désactiver toutes les fonctionnalités annexes, notamment le Cloud propriétaire ou la commande par une application sur smartphone.
Mise à jour du 11 novembre 2026. Shelly a durci ses firmwares en 2026. La version 1.7.5 de mars peut couper le pilotage en Bluetooth à la fin de la mise en service, et la version 2.0.0 de juillet exige un appairage pour ce même pilotage et ajoute une protection contre les essais de mots de passe. Ces changements vont dans le sens de cet article, mais ils obligeraient à revoir la façon dont le Cube parle aux prises, ce qui reste à éprouver sur banc. Il nous semble prudent, en attendant, de figer la version du firmware des prises sur chaque site.
Le matériel est éprouvé, son fabricant documenté, et son protocole ouvert nous évite de repartir d'une feuille blanche, et nous pouvons appliquer la même logique avec beaucoup de composants issus de l'IoT, parfois même en accès grand public, en les réduisant à notre contexte industriel hors réseaux et en y ajoutant notre savoir-faire.
Des briques open source, logicielles et matérielles
Pour le reste, nous privilégions les briques open source, aussi bien logicielles que matérielles.
Pour les firmwares que nous développons, nous prévoyons de publier sous licence libre ceux qui ne portent pas de secret d'exploitation, en commençant par un kit de développement, et tous reposent sur des cadres ouverts et audités, comme l'ESP-IDF d'Espressif ou le Zephyr RTOS de la Linux Foundation.
Côté matériel, nous bâtissons sur des plateformes ouvertes, cartes à microcontrôleur documentées, conceptions partagées, modules cellulaires open hardware comme Walter, dont les schémas et l'empreinte KiCad sont publiés, qui nous permettent de comprendre exactement ce que nous déployons. Le prototype actuel du Cube repose sur ce module, et l'article Dans les coulisses de TB explique pourquoi nous avons cessé d'en faire l'ancre de souveraineté.
Mise à jour du 11 novembre 2026. La fiche du module Walter a changé d'adresse chez son fabricant, qui y confirme un ESP32-S3 associé à un modem LTE-M et NB-IoT Sequans, des schémas publiés sous licence GPLv3 et une empreinte KiCad disponible sur GitHub, et annonce une variante Cat 1 bis au même format.
Le développement propre se limite à la chaîne de confiance
Le travail que nous conservons en propre se concentre alors sur ce qui fait réellement notre valeur, c'est-à-dire la chaîne de confiance qui relie ces briques entre elles, et non la plomberie qui les fait fonctionner.
Le double effet : coût et sécurité
Ce parti pris a un double effet, et c'est pour cela que nous y tenons, car il maîtrise le coût, puisqu'un module standard a un prix connu d'avance et réplicable d'un site à l'autre, et il maîtrise également la sécurité, puisqu'un composant que nous avons choisi, dont nous connaissons le firmware et le comportement, se laisse auditer et durcir.
S'interfacer avec un maximum de matériels
Un même schéma, interface par interface
L'autre mérite de l'approche annexe est qu'elle reste largement agnostique quant à la machine protégée, un même schéma se déclinant interface par interface : couper une alimentation 230 V, filtrer un clavier ou une souris USB, proxifier un périphérique sans fil, segmenter un port Ethernet, ou s'intercaler sur un bus série RS-485 / Modbus.
Enrôler du legacy sans le modifier
Dans chaque cas, on enrôle un équipement ancien sans le modifier, car on l'observe, on l'entoure, et l'on agit à sa frontière.
Ce qui fonctionne aujourd'hui, ce qui vient
Précisons que l'effecteur aujourd'hui pleinement opérationnel est la coupure d'alimentation, dont nous avons expliqué ailleurs pourquoi elle n'est pas un arrêt d'urgence, et les autres interfaces figurent sur notre feuille de route et reposent sur le même principe, la primeur allant aux clients qui nous solliciteront sur un nouveau cas particulier.
Des briques concrètes, et où les trouver
Pour rendre tout cela tangible, voici quelques exemples de retrofit OT sans toucher à la machine, et les solutions, commerciales ou open source, sur lesquelles s'appuyer.
Quelques exemples
- Couper l'alimentation monophasée d'un petit équipement auxiliaire, comme un poste de soudage d'établi ou une étuve, au moyen d'un module sur rail DIN posé dans l'armoire de distribution, après avoir vérifié que son calibre convient au courant d'appel. Pour un variateur, l'autorisation passerait plutôt par son entrée de validation, après étude avec l'intégrateur.
- Repérer un traceur BLE isolé, ou une télécommande 433 MHz suspecte, à l'aide d'une passerelle radio d'écoute.
- Isoler un segment automate derrière une passerelle réseau, sans avoir à reconfigurer l'automate.
- Dialoguer en lecture seule avec un automate Modbus ancien pour l'inventorier, sans jamais y écrire.
Une petite boîte à outils
Coupure et mesure d'énergie : Shelly (modules du commerce, du rail DIN à la prise), avec pour firmware libre alternatif ESPHome ou Tasmota, sachant que reflasher ainsi un module du commerce ferait de l'intégrateur le fabricant du produit modifié et ferait perdre la garantie.
Embarqué open source : ESP-IDF et Zephyr RTOS pour le logiciel, et Walter avec ses dépôts QuickSpot pour un matériel cellulaire ouvert.
Racine de confiance matérielle : l'élément sécurisé STSAFE-A120 de STMicroelectronics, qui repose sur une plateforme certifiée Critères Communs EAL5+, ce qui ne fait pas de notre produit un produit certifié, et, pour les équipements cellulaires, le cadre IoT SAFE de la GSMA, qui place la racine de confiance dans la carte SIM. Dans le prototype actuel, la clé du Cube est encore conservée dans la mémoire du microcontrôleur, et l'élément sécurisé reste à intégrer.
Écoute BLE et sub-GHz : OpenMQTTGateway (BLE et 433 / 868 MHz) et les décodeurs rtl_433.
Réseau et bus de terrain : OpenWrt pour segmenter un port Ethernet, libmodbus pour s'interfacer avec un bus RS-485 / Modbus.
Conception des satellites : l'outil de CAO électronique libre KiCad, dans lequel nous dessinons nos schémas, que nous comptons publier.
Aucune de ces briques n'est un secret, et c'est précisément l'intérêt, car le sur-mesure, nous le réservons à ce qui fait vraiment la différence, la chaîne de confiance qui les relie.
Un retrofit OT réussi tient plus de la couche que de la greffe
Réversible plutôt que définitif
Greffer un organe, c'est toujours prendre le risque du rejet, alors qu'ajouter une couche, c'est au contraire rester réversible, chiffrable et maîtrisé.
Sans prétendre rendre la machine neuve
Nous ne prétendons pas, ce faisant, rendre la machine « neuve », car un accès physique prolongé demeure un accès physique, et nous préférons le documenter plutôt que de le nier, comme nous l'expliquons dans notre article sur l'accès distant et l'accès physique.
La façon la plus honnête de sécuriser un parc installé
Cette approche a le mérite de ramener de la confiance là où il n'y en avait pas, sans rien imposer à ce qui fonctionne déjà, et c'est, à nos yeux, la manière la plus honnête de conduire un retrofit OT sur un parc installé que l'on ne peut pas remplacer.
Envie de voir le principe en fonctionnement ? Lors d'une démonstration, vous prenez la place de l'intrus, vous tentez de mettre le système en échec, il réagit sous vos yeux, et vous repartez avec le journal d'audit signé de vos propres essais.