Purdue de vue
· 7 min de lecture · Mis à jour le
Read in English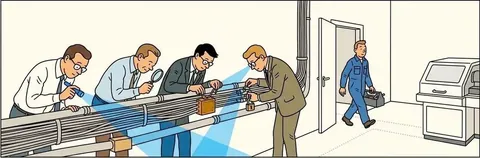
Le modèle Purdue est remis en cause depuis le début des années 2020 pour trois raisons justes, car l'internet industriel des objets, ou IIoT, la connectivité vers le nuage et l'accès distant court-circuitent sa hiérarchie, et la profession y a répondu par des contrôles solides, mais il reste un chemin Purdue de vue, parce qu'il n'a jamais figuré sur le schéma et que personne ne l'a corrigé.
Les réponses proposées habituellement, c'est-à-dire les zones et conduits d'IEC 62443, le Zero Trust, la microsegmentation et les passerelles unidirectionnelles, sont solides et méritent d'être connues, mais elles ont toutes un point commun qu'on remarque rarement, car chacune décrit un chemin réseau que le modèle n'avait pas prévu et chacune y répond par un contrôle réseau.
Cet article ne dit pas que le modèle Purdue est mort, et il essaie seulement de regarder ce que la profession a corrigé depuis quelques années, et ce qui n'a été corrigé par personne, là où Trust-Buster peut améliorer la situation.
Les trois brèches, sans complaisance
Le capteur IIoT qui parle au nuage
Le modèle repose sur une hypothèse simple, qui veut qu'un niveau ne parle qu'à ses voisins, mais un capteur connecté qui transmet directement ses mesures à un service en ligne court-circuite quatre niveaux d'un coup, et ce n'est pas un cas d'école, car un compresseur livré avec sa carte de télémétrie intégrée, une machine dont le constructeur assure la maintenance prédictive depuis ses propres serveurs ou un capteur de vibration posé par un prestataire avec sa liaison cellulaire arrivent sur site en emportant leur propre chemin de sortie, et ils ne demandent pas la permission à la hiérarchie puisqu'ils l'ignorent.
L'accès distant, devenu la norme
Le télétravail, la maintenance à distance et la raréfaction des compétences ont fait de l'accès distant une nécessité opérationnelle plus qu'une commodité, car un constructeur allemand ne se déplace plus pour un réglage, or le modèle d'origine n'avait aucune place pour cela, donc on l'a greffé, souvent dans l'urgence et parfois avec un outil de prise en main généraliste installé sur un poste de supervision.
Les conséquences ne relèvent pas de la conjecture, puisque le 22 janvier 2026 le CERT-FR a publié une recommandation indiquant que l'ANSSI avait constaté plusieurs compromissions d'entités françaises des secteurs de la production d'énergie renouvelable et de la gestion de l'eau, et des groupes hacktivistes y sont parvenus en accédant à distance à des interfaces de gestion d'installations industrielles exposées sur Internet, l'action la plus aboutie ayant arrêté un parc éolien pendant quelques heures avec une perte financière pour l'exploitant. L'agence précise que ces activités sont le plus souvent d'un niveau de technicité faible et que les équipements concernés étaient exposés sans authentification ou avec un mot de passe par défaut, certains protocoles industriels étant directement joignables depuis Internet sans chiffrement, donc un chemin que le modèle n'avait pas prévu, exploité sans compétence particulière.
Le déplacement latéral, une fois dedans
La hiérarchie protège les frontières entre niveaux, mais à l'intérieur d'une zone elle ne protège rien, et un attaquant qui a pris pied sur un poste de niveau 2 se déplace librement vers les autres systèmes du même niveau, ce qu'on appelle le déplacement latéral, parce que le modèle n'a jamais dit ce qui devait se passer là, et c'est un défaut structurel plutôt qu'une négligence, puisque Purdue décrit la circulation verticale des données et non la circulation horizontale.
Les réponses de la profession, et elles sont bonnes
Il faut reconnaître à la sécurité industrielle qu'elle n'est pas restée les bras croisés, car quatre réponses se sont imposées en quelques années et elles fonctionnent.
Les zones et conduits d'IEC 62443-3-2 prolongent le modèle plutôt qu'ils ne le remplacent, parce qu'une zone regroupe des actifs par exigence de sécurité et non par niveau, donc un système instrumenté de sécurité et une interface de supervision peuvent siéger au même niveau Purdue tout en appartenant à des zones différentes, puisque la conséquence de leur compromission n'a rien à voir, et chaque zone reçoit un niveau de sécurité cible, tandis que tout chemin de communication entre zones devient un conduit qui doit être identifié, justifié et sécurisé. L'apport nous paraît important, car ce mécanisme fait entrer dans l'architecture les flux modernes que la hiérarchie ne savait pas décrire, puisque la réplication vers le nuage, l'accès distant ou la messagerie de périphérie deviennent des conduits dès qu'une connexion existe, et sont donc contrôlés.
Le Zero Trust modernise ces conduits, puisque plutôt qu'un périmètre unique, chaque flux est vérifié à chaque connexion, et la microsegmentation logicielle peut remplacer les VLAN configurés à la main, avec des politiques adossées à des identités cryptographiques d'équipements plutôt qu'à des ports physiques.
La frontière entre niveaux 3 et 4 se durcit, et c'est le point le plus consensuel du domaine, car la zone démilitarisée industrielle reste probablement le contrôle le plus conséquent d'une architecture OT et elle se traite sérieusement, avec une rupture protocolaire réelle, des passerelles unidirectionnelles matérielles et une connectivité sortante uniquement.
Et pour les équipements trop anciens pour porter un agent, l'isolation en coupure apporte une réponse élégante, car un boîtier matériel placé en série sur le câble réseau devant l'automate inspecte le trafic et applique les règles du conduit sans qu'on installe quoi que ce soit sur le système hérité et sans réarchitecturer le réseau.
Nous n'avons rien à redire à tout cela, car c'est du bon travail sur de vrais problèmes, mais aucun de ces travaux ne regarde ce qui est Purdue de vue.
Ce qui reste Purdue de vue
Reprenez maintenant la liste et regardez ce que ces éléments ont en commun, car le capteur qui parle au nuage est un chemin réseau, l'accès distant est un chemin réseau, le déplacement latéral est un chemin réseau, et la microsegmentation, le bastion, c'est-à-dire le poste de rebond par lequel on oblige à passer, la passerelle unidirectionnelle et l'isolation en coupure sont des contrôles réseau.
Chaque critique adressée au modèle Purdue depuis quelques années décrit donc un chemin de communication qu'il n'avait pas prévu, et chaque réponse apportée est un contrôle placé sur un chemin de communication, et ce n'est pas un reproche, car le modèle décrit des flux de données, donc il est normal qu'on lui reproche des flux manquants et qu'on y réponde en contrôlant des flux.
Un acteur de ce marché énonce d'ailleurs la limite avec franchise, car dans son analyse du modèle Purdue et du Zero Trust, Brixio écrit que cette approche modernise les conduits et la frontière entre informatique et industriel, mais qu'elle ne change pas la topologie physique des niveaux 0 à 2 et qu'« elle ne touche pas aux automates », et c'est précisément ce qui reste Purdue de vue, car la personne qui touche à l'automate n'emprunte aucun de ces chemins.
Le modèle n'est pas dépassé, il est incomplet
La conclusion habituelle des articles sur le sujet est que Purdue serait obsolète, mais nous ne le pensons pas, parce que les référentiels qui font autorité continuent de s'y adosser, comme nous l'avons rappelé dans le premier article à propos d'IEC 62443, de NIST SP 800-82 et des architectures de référence des équipementiers, et ce qu'on lui reproche en réalité est de ne pas décrire des chemins qui n'existaient pas quand il a été écrit.
Mais il en reste un, plus ancien que tous les autres, qui n'a jamais figuré sur le schéma et dont personne ne parle, car il ne passe pas par un port et ne transporte pas de paquets, et sur la plupart des sites industriels c'est pourtant encore lui qui sert le plus souvent.
La doctrine américaine de novembre 2025 illustre bien cette position ambivalente, car elle affirme que le modèle Purdue, IEC 62443 et le référentiel UFC 4-010-06 demeurent des cadres faisant autorité pour classifier les systèmes OT, et elle choisit dans le même document de ne pas les utiliser, en leur préférant une topologie abstraite à deux couches jugée plus souple parce qu'elle n'assigne pas les composants et les utilisateurs à des niveaux rigides, donc le vocabulaire fait toujours autorité alors que la grille, elle, commence à gêner, et ce qui reste Purdue de vue dans l'une comme dans l'autre, c'est toujours la personne.
Suite de la série : un technicien qui ouvre une armoire et branche son portable sur un automate n'a franchi aucun pare-feu, et il est pourtant entré directement au niveau 1.
Sources :
- Department of War, Chief Information Officer, Zero Trust Portfolio Management Office. Zero Trust for Operational Technology Activities and Outcomes. 18 novembre 2025.
- Brixio. « Purdue model & Zero Trust: modernising OT segmentation ». Juin 2026.
- ANSSI / CERT-FR. CERTFR-2025-DUR-003, Recommandations à destination des acteurs du secteur de l'énergie et de l'eau. 22 janvier 2026.