Le maillon Purdue
· 9 min de lecture · Mis à jour le
Read in English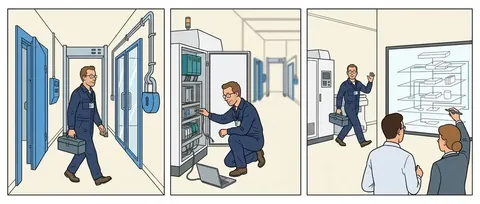
Si l'on nous demande où notre système se place dans le modèle Purdue, la réponse est simple, car il n'est nulle part, et c'est exactement pour combler ce manque qu'il a été créé, puisque le modèle décrit des systèmes qui parlent à des systèmes et qu'il lui manque un maillon, la personne qui se tient devant la machine, que nous appelons dans cet article le maillon Purdue.
Le modèle Purdue n'a pas de niveau pour la personne
Un technicien du constructeur qui ouvre une armoire et branche son portable sur le port de programmation d'un automate programmable, ou PLC, n'a franchi aucun pare-feu, aucune zone démilitarisée et aucune règle de segmentation, et il est pourtant entré directement au niveau 1, celui du contrôle de base, alors que sa liaison répond, à nos yeux, à ce qu'IEC 62443-3-2 appelle un chemin de communication entre zones, même si aucune architecture ne la dessine.
Un mardi matin ordinaire
Un technicien du constructeur arrive sur site à neuf heures, se présente à l'accueil où on lui remet un badge visiteur, et un responsable de maintenance l'accompagne jusqu'à l'atelier B, puis il ouvre l'armoire d'un variateur, le boîtier électronique qui règle la vitesse d'un moteur, avec la clé triangle qui traîne dans la boîte à outils, branche son portable sur le port de programmation en façade, ouvre son logiciel constructeur, modifie deux paramètres de rampe d'accélération, téléverse, referme l'armoire et repart à onze heures trente.
Du point de vue de l'architecture de sécurité, il n'a franchi aucun pare-feu ni traversé la zone démilitarisée du niveau 3,5, aucun bastion, aucune règle de microsegmentation ni passerelle unidirectionnelle ne s'est trouvé sur son chemin et aucun système de détection n'a vu passer un paquet inhabituel, puisque son portable et l'automate ont dialogué en tête-à-tête sur un port série, hors de tout réseau, donc il est entré directement au niveau 1 en franchissant une porte et non un port.
Et quasiment personne ne pourrait aujourd'hui répondre à trois questions élémentaires :
- quels paramètres exactement ont été modifiés,
- sur quel fondement contractuel,
- et si c'est bien lui qui les a modifiés.
Pourquoi le modèle ne le voit pas
Ce n'est pas un oubli du consortium de Purdue, et il serait injuste de le présenter ainsi, car le modèle a été conçu pour organiser les flux de données d'une usine informatisée et chacun de ses niveaux met en relation un système avec un autre système, comme nous l'avons détaillé niveau par niveau dans le premier article.
Nulle part il n'y a de niveau pour l'humain présent sur le terrain, parce que ce n'était pas la question qu'on posait au modèle en 1992, et l'opérateur y figure implicitement derrière une interface de niveau 2 en tant qu'utilisateur d'un système, alors que le mainteneur, ce maillon Purdue dont nous parlons, n'y figure pas du tout, car il n'utilise pas un système, il ouvre un capot.
La conséquence est que toutes les extensions ultérieures du modèle héritent de la même cécité, comme nous l'avons montré dans le deuxième article, car zones et conduits, Zero Trust et microsegmentation décrivent des flux entre équipements, donc aucun de ces mécanismes n'a de prise sur une personne debout devant une armoire ouverte.
Ce n'est pas un cas marginal
On pourrait objecter que l'intervention physique est l'exception et l'accès logique la règle, mais d'après ce que nous observons c'est plutôt l'inverse, car sur la plupart des sites industriels l'intervention physique est le chemin majoritaire de modification d'un équipement de niveau 0 ou 1, puisqu'une grande partie des automates, variateurs, régulateurs et bancs en service aujourd'hui ne se paramètrent pas autrement et qu'il faut être devant, avec le bon câble et le bon logiciel, et dans le meilleur des cas on tient une main courante sur place, ou bien on espère penser à reporter l'intervention de la journée dans l'outil informatique une fois revenu, avec toutes les approximations que cela suppose.
Ce sont d'ailleurs souvent les équipements dont l'exploitant a décidé, souvent à juste titre, qu'ils ne seraient jamais raccordés au réseau informatique, ce que l'on appelle un air gap, précisément parce que la connexion créerait plus de risque qu'elle n'en traiterait, et le résultat est paradoxal, car plus un équipement est isolé du réseau, mieux il est protégé des attaques réseau et moins il est gouverné du tout, donc l'isolement ne supprime pas le besoin de contrôle d'accès mais seulement le moyen habituel de l'exercer.
Et les sujets d'inquiétude ne sont pas non plus ceux qu'on imagine, parce qu'une part importante des personnes légitimement présentes devant une machine n'appartient pas à l'organisation, qu'il s'agisse d'intérimaires, de sous-traitants de rang deux, de techniciens du constructeur jamais venus avant ou de prestataires mandatés par le mainteneur lui-même, et elles ne figurent dans aucun annuaire, alors qu'il n'existe souvent aucun annuaire côté fournisseur avec lequel se fédérer, comme nous l'écrivions à propos des intervenants extérieurs.
Ce que les normes admettent déjà sur le contrôle d'accès physique
Le plus intéressant est que le corpus normatif dit tout cela, et parfois de façon désarmante.
IEC 62443-3-2 pose la règle qui rend le sujet inévitable, car toute communication entre zones passe par un conduit explicitement défini et surveillé, donc si une connexion existe c'est un conduit et il est contrôlé, et un technicien avec un portable et un câble de programmation est une connexion entre le monde extérieur et un automate, que personne ne traite comme telle alors qu'elle répond, selon nous, à la définition.
IEC 62443-4-2 va plus loin dans sa définition d'une contre-mesure compensatoire, puisqu'elle donne l'exemple du contrôle d'accès physique à une salle de commande, destiné à restreindre l'accès à un groupe de personnels connus, et qu'elle en précise l'objectif, qui est de compenser l'exigence technique d'identifier de manière unique les personnes par le système industriel lui-même, donc le comité de normalisation écrit que le contrôle d'accès physique est ce qu'on déploie quand le système industriel est incapable de distinguer un être humain d'un autre, c'est-à-dire à peu près toujours.
NIST SP 800-82 révision 3 place la sécurité physique dans son modèle de défense en profondeur par couches, et son annexe d'adaptation des contrôles aux technologies opérationnelles est sans ambiguïté sur le contrôle PE-3, car les contrôles d'accès physiques viennent compléter la sécurité OT lorsque les mécanismes électroniques sont incapables de satisfaire les exigences de sécurité, donc deux référentiels majeurs, tous deux compatibles avec Purdue, disent la même chose, à savoir que quand l'identification logique est impossible c'est le physique qui prend le relais, et ni l'un ni l'autre ne dit comment.
Le sujet n'est donc pas absent des normes, puisque IEC 62443-3-3 comporte une exigence système consacrée au contrôle d'usage des dispositifs portables et mobiles et qu'IEC 62443-2-4 encadre les pratiques des prestataires de service, les deux visant bien la scène que nous venons de décrire, et nous avons détaillé ailleurs ce que la norme demande. Ces exigences décrivent ce qu'il faudrait obtenir, un usage contrôlé, une autorisation vérifiée et une trace, sans dire par quel moyen l'obtenir sur un équipement qui n'a ni écran, ni identité, ni réseau, et dans la pratique elles sont satisfaites par des procédures, une consigne d'accueil, un registre papier ou une clause au contrat de maintenance, mais une procédure ne refuse rien, ne mesure rien et ne signe rien, donc le résultat est une exigence formellement couverte et matériellement invérifiable.
Le maillon Purdue, et où Trust-Buster se positionne
Voici notre réponse à la question de départ, et elle est un peu inconfortable à formuler, car nous ne sommes à aucun niveau du modèle mais en amont du niveau 0.
Le niveau 0, c'est le process physique, les moteurs, les vannes, les capteurs et les actionneurs, mais il existe une condition à l'existence même de ce niveau, que le modèle ne dessine pas parce qu'elle allait de soi en 1992, et c'est l'énergie, car une machine sans courant ne produit pas, ne chauffe pas, ne tourne pas, ne communique pas et ne se laisse pas reprogrammer.
Un point d'application de politique posé sur l'alimentation possède donc une propriété qu'aucun point d'application logiciel ne peut avoir, car il s'applique avant que la cible n'existe fonctionnellement, alors qu'un point d'application logiciel s'exécute après le démarrage de la cible et dépend de son intégrité, et aucune vulnérabilité du micrologiciel de l'équipement ne permet de contourner l'absence de courant, tant que l'alimentation passe bien par ce point et par lui seul.
C'est aussi ce qui rend l'approche agnostique, parce qu'elle ne fait aucune hypothèse sur le protocole, le micrologiciel, l'âge, le constructeur ou la présence d'une pile réseau, donc le contrôle s'applique de la même façon à un automate de 1998 et à une machine livrée le mois dernier.
Si vous préférez le vocabulaire des zones et conduits à celui des niveaux, la formulation est plus nette, car nous dessinons le conduit humain, ce maillon Purdue, et nous y mettons une règle, un point d'application et un journal, alors qu'il existait déjà et n'était gouverné par rien.
La correspondance, niveau par niveau
Pour ceux qui doivent présenter cela en comité d'architecture.
| Niveau Purdue | Ce qui le protège habituellement | Ce que nous y apportons |
|---|---|---|
| 5, entreprise | IAM, pare-feu, détection sur les postes | Rien, ce n'est pas notre sujet. |
| 4, planification de site | Idem | Rien. |
| 3,5, DMZ industrielle | Rupture protocolaire, diode, bastion | Rien, contrôle probablement le plus conséquent de l'architecture, tenu par d'autres. |
| 3, opérations de site | Segmentation, supervision | Rien. |
| 2, supervision de zone | Durcissement des IHM, journalisation | La mise sous tension d'un poste de supervision est conditionnée et journalisée, et ses ports le seraient avec les satellites USB et série en développement. |
| 1, contrôle de base | Isolation en coupure, contrôle des flux | La mise sous tension est conditionnée et journalisée, et le port de programmation le serait avec les satellites USB et série en développement. |
| 0, process physique | Rien, en pratique | Le point d'application est en amont, sur l'alimentation. |
Ce que nous ne faisons pas
Un lecteur qui vient de parcourir ces articles sur Purdue va légitimement se demander si nous prétendons remplacer son architecture, et la réponse est non.
Nous ne faisons pas de segmentation réseau, donc pas de pare-feu industriel, pas de microsegmentation et pas de politique est-ouest, et nous ne tenons pas la frontière entre niveaux 3 et 4, car la zone démilitarisée, la rupture protocolaire et les passerelles unidirectionnelles sont d'autres métiers, exercés par des acteurs sérieux, et cette frontière reste très probablement le contrôle le plus conséquent de votre architecture.
Nous ne faisons pas non plus de fonction de sûreté, parce que couper une alimentation est chez nous un contrôle de sécurité et non une fonction certifiée, et cela ne se substitue ni à un arrêt d'urgence, ni à une consignation, ni à un relais de sécurité, comme nous l'avons écrit en détail.
Ce que nous faisons tient dans une phrase, car il s'agit de gouverner le maillon Purdue, c'est-à-dire de contrôler et de prouver qui met un équipement sous tension, sur un parc qui n'a ni écran, ni identité, ni réseau, y compris quand plus rien ne répond, et nous comptons proposer d'autres moyens de contrôle sur le niveau 0 avec des effecteurs série, USB ou BLE, afin de pouvoir détecter, identifier, vérifier et autoriser toute intervention d'un technicien sur le parc, mais le seul effecteur pleinement opérationnel à ce jour est la coupure d'alimentation.
Il ne manque pas un niveau au modèle
La tentation serait de proposer un niveau supplémentaire, un « niveau moins un » pour l'humain et l'énergie, et ce serait élégant mais probablement faux, car le maillon Purdue n'est pas un étage de la hiérarchie, il la traverse, puisque le même technicien qui ouvre une armoire de niveau 1 peut, l'après-midi, se connecter à un poste de supervision de niveau 2 et brancher une clé sur un serveur de niveau 3, donc c'est un axe orthogonal et non une couche.
Il ne s'agit donc pas tant de compléter le schéma que d'admettre qu'une architecture qui ne décrit que des machines ne peut pas, à elle seule, gouverner ce que font les gens.
Dernier article de la série : le même technicien, avec le même portable, se connecte parfois à distance depuis un autre continent, et ce cas-là est bien traité, mais par un autre métier que le nôtre.