Accès distant et accès physique : deux problèmes différents
· 6 min de lecture · Mis à jour le
Read in English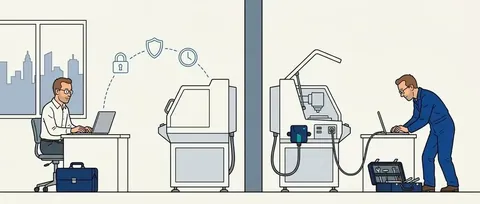
Même technicien, mêmes effets, mais deux gestions distinctes, car sécuriser l'accès distant à un équipement industriel et contrôler l'accès physique à ce même équipement sont deux problèmes différents, et aucun des deux ne couvre l'autre. Un bastion, c'est-à-dire le serveur de rebond par lequel passent les connexions sensibles pour être contrôlées et enregistrées, protège la session du technicien qui se connecte depuis un autre site, mais il ne dit rien du même technicien debout devant l'armoire le mardi suivant.
Ces deux sujets sont régulièrement confondus, et la confusion coûte cher parce qu'on achète l'un en croyant traiter l'autre, donc voici ce que chacun couvre.
Ce que couvre un accès distant sécurisé
Commençons par le décrire correctement, parce que c'est un métier exigeant et bien décrit par le modèle. Un dispositif d'accès distant sérieux (bastion, passerelle applicative, courtier d'accès) traite une chaîne complète et cohérente.
L'identité du demandeur est fédérée avec l'annuaire de l'exploitant ou celui du prestataire, avec authentification à plusieurs facteurs, donc on sait qui se connecte, et la preuve est cryptographique.
L'accès est accordé à la demande et pour une durée bornée. Le compte du constructeur n'existe pas en permanence, puisqu'il est activé pour une intervention de télémaintenance, sur un équipement désigné, pendant une fenêtre définie.
La session est encadrée. Ce qui a été fait est enregistré en entier, parfois avec la possibilité de reprendre la main en direct ou de couper la session, et c'est ce que la gestion des accès à privilèges, ou PAM pour privileged access management, apporte de plus utile, à savoir une trace exploitable.
Le chemin est maîtrisé. La connexion ne traverse pas l'architecture de bout en bout, car elle s'arrête dans la zone démilitarisée (DMZ) du niveau 3,5, où une rupture protocolaire s'opère, et un rebond prend le relais vers le système cible. La connectivité sortante uniquement, recommandée tant par l'ANSSI que par la CISA, complète le dispositif.
Et le périmètre est restreint. Le technicien n'accède qu'à l'équipement pour lequel il est mandaté, pas au réseau de l'atelier.
C'est solide, et un site industriel qui n'a pas cela a un problème plus urgent à régler que celui dont parle cet article.
Ce que le bastion ne couvre pas
Reprenons maintenant le même technicien, dans une situation différente.
Il prend l'avion et arrive sur site, il ouvre l'armoire, il branche son portable sur le port de programmation en façade, et il fait exactement ce qu'il aurait fait à distance, parfois même avec le même logiciel, avec les mêmes droits sur l'automate et la même capacité de reprogrammation.
Le bastion n'a rien vu, parce qu'il n'était pas sur le chemin.
Ce n'est pas un défaut du produit d'accès distant, car il fait exactement ce pour quoi il a été conçu, et le lui reprocher serait absurde, donc c'est une question de périmètre. La gestion des accès à privilèges couvre l'accès distant du constructeur, mais son accès physique, même homme et même service, n'est le plus souvent couvert par aucun dispositif technique, même lorsqu'une exigence normative le vise.
Et ce n'est pas une hypothèse de laboratoire, puisque sur la plupart des sites que nous connaissons l'intervention physique reste le chemin majoritaire de modification d'un équipement de niveau 0 ou 1, parce que ces équipements ne se paramètrent pas autrement.
Accès distant et accès physique, la comparaison ligne par ligne
| Accès distant sécurisé | Accès physique contrôlé | |
|---|---|---|
| Le sujet | Une session ouverte depuis l'extérieur | Une personne présente devant l'équipement |
| Le chemin | Un conduit réseau, dessiné dans l'architecture | Une porte, dessinée nulle part |
| Le point d'application | Bastion, passerelle, rupture protocolaire au niveau 3,5 | Effecteur sur l'alimentation ou l'interface physique |
| La preuve d'identité | Fédération avec un annuaire, plusieurs facteurs | Défi cryptographique relevé par le téléphone du porteur et, sur les badges qui le permettent, par le badge lui-même |
| La preuve d'usage | Enregistrement de session | Journal signé des mises sous tension, des branchements de câbles et des refus |
| La dépendance réseau | Totale, par nature | Aucune pour décider, la fraîcheur des règles dépendant du passage d'un téléphone autorisé |
| Ce qu'il voit du technicien sur site | Rien | Ce qui passe par l'alimentation ou l'interface contrôlée |
| Ce qu'il voit du technicien à distance | Tout | Rien |
Les deux dispositifs sont complémentaires et disjoints, donc quand vous sécurisez l'un vous ne gagnez pas l'autre en effet bonus, car un technicien présent devant la machine n'ouvre pas une session distante pour y accéder, mais utilise le port en façade, et souvent d'autres accès encore, ce qui aggrave le problème plutôt que de le résoudre.
Pourquoi la confusion existe
Trois raisons, dont deux sont légitimes.
Le vocabulaire est identique. Contrôle d'accès, identité, autorisation, privilège, session, révocation, les deux domaines emploient les mêmes mots pour des objets différents, et un acheteur qui lit deux plaquettes voit deux fois la même chose.
Le modèle Purdue ne les distingue pas, puisqu'il ne décrit pas la personne du tout. Comme nous l'avons vu dans le troisième article de cette série, Le maillon Purdue, seul l'un des deux chemins figure sur le schéma, donc l'autre n'a pas de nom, et ce qui n'a pas de nom ne se compare pas.
Et il y a une raison moins avouable, car il est commercialement tentant de laisser croire qu'un produit couvre les deux. Personne ne ment vraiment, mais un tableau de fonctionnalités qui coche « contrôle d'accès aux équipements industriels » sans préciser lequel laisse l'acheteur remplir le blanc tout seul.
Le cas qui les réunit
Il existe une situation où accès distant et accès physique se rejoignent, et elle mérite d'être posée parce qu'elle est fréquente.
Le technicien du constructeur intervient à distance pour un diagnostic, conclut qu'un composant doit être remplacé, et vient sur site la semaine suivante, donc même intervention, même ordre de travail, même personne, et deux chemins.
Un exploitant qui gouverne bien ce cas devrait pouvoir répondre à une question simple, qui est de savoir si l'ordre d'intervention est le même objet dans les deux systèmes. Autrement dit, la fenêtre autorisée, l'équipement désigné et l'habilitation vérifiée sont-ils cohérents entre la session distante et la venue sur site, ou s'agit-il de deux autorisations sans lien ?
Dans presque tous les cas que nous connaissons, ce sont deux autorisations sans lien, parce que le bastion connaît un compte technique et une fenêtre horaire, alors que l'accueil du site connaît un nom et un badge visiteur, et rien ne rapproche les deux tant qu'un incident ne survient pas, comme nous le décrivons dans Intervenants extérieurs : qui touche à vos machines ?.
C'est probablement là que se trouve le vrai travail des prochaines années, et il ne sera fait ni par les acteurs de l'accès distant seuls, ni par nous seuls.
Ce que nous en disons
Nous ne faisons pas d'accès distant sécurisé et nous n'avons pas l'intention d'en faire, car c'est un métier exigeant, occupé par des acteurs compétents, et la frontière entre niveaux 3 et 4 reste selon toute vraisemblance le contrôle qui pèse le plus dans votre architecture. Dans les petits magasins sans bastion, un satellite peut conditionner l'accès existant du prestataire sans le remplacer : voir Un satellite pour le Wi-Fi du magasin.
Nous faisons l'autre chemin, celui de la personne présente, sur des équipements qui n'ont ni écran, ni identité, ni réseau, avec une décision rendue localement même quand plus rien ne répond, et comme ces deux chemins, accès distant et accès physique, restent deux problèmes différents, nous préférons dire lequel des deux nous traitons.