Détecter la présence sans surveiller les salariés
· 6 min de lecture · Mis à jour le
Read in English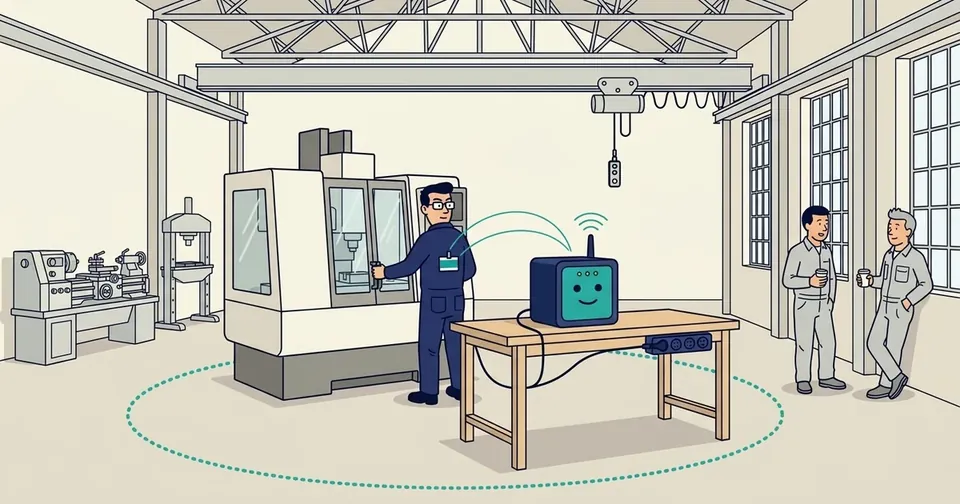
Un contrôle d'accès aux machines repose, par construction, sur une information sensible, puisqu'il doit détecter la présence d'une personne identifiée à un endroit donné, à un moment donné, et c'est ce qui le rend utile, mais c'est aussi ce qui le rapproche, si l'on n'y prend pas garde, d'un outil de surveillance des salariés, car la technique est la même dans les deux cas et la différence tient à la finalité, aux règles d'usage et à quelques choix de conception qu'il vaut mieux faire avant l'installation qu'après la première réunion du CSE, le comité social et économique qui représente le personnel.
Cet article s'adresse aux exploitants, aux DRH, aux délégués à la protection des données et aux représentants du personnel qui examinent un projet de contrôle d'accès aux équipements.
Ce que le dispositif collecte réellement
Il est utile de commencer par décrire précisément ce qui est enregistré, parce que les craintes naissent souvent d'une idée plus large que la réalité. Un Cube, notre boîtier de décision installé sur site (présentation), sert à détecter la présence d'un porteur enrôlé, badge ou téléphone, à proximité d'une machine, il vérifie son identité par un échange cryptographique, et il enregistre les décisions qu'il prend, autorisation, refus, alerte, tentative de contournement, mais il ne filme pas, n'enregistre aucun son, ne géolocalise personne en dehors de son périmètre et n'utilise aucune donnée biométrique, la validation biométrique éventuelle restant faite par le téléphone, qui ne transmet rien de tel.
Ce qu'il produit reste néanmoins, dès qu'il est rattaché à une personne nommée, une donnée personnelle, et lorsqu'on croise la présence avec l'usage d'une machine pour en déduire ce qu'une personne a fait et pendant combien de temps, on entre dans le champ du contrôle de l'activité des salariés, qui obéit à des règles propres.
Ce que le droit demande
Trois corps de règles se superposent, tels que nous les comprenons sans être juristes, et aucun des trois ne nous paraît pouvoir être laissé de côté.
Le Code du travail. Aucune information concernant personnellement un salarié ne peut être collectée par un dispositif qui n'a pas été porté préalablement à sa connaissance (article L1222-4), les restrictions apportées aux libertés des salariés doivent être justifiées par la nature de la tâche et proportionnées au but recherché (article L1121-1), et, dans les entreprises d'au moins cinquante salariés, le comité social et économique doit être informé et consulté, préalablement à leur mise en œuvre, sur les moyens et techniques permettant un contrôle de l'activité des salariés (article L2312-38). Le mot préalablement compte, car à notre lecture un dispositif installé avant cette consultation se régularise mal après coup, et les éléments qu'il a collectés risquent de ne pas pouvoir être opposés aux salariés.
Le RGPD. Le traitement doit poursuivre une finalité déterminée et légitime, ne collecter que les données nécessaires, les conserver pour une durée limitée et en informer les personnes, et pour les dispositifs de contrôle d'accès aux locaux par badge la CNIL indique que les données relatives aux accès doivent être supprimées trois mois après leur enregistrement, ce qui donne un ordre de grandeur utile, même si une finalité de preuve particulière peut justifier une durée différente, à condition de la documenter. La base légale d'un dispositif chargé de détecter la présence nous paraît être l'intérêt légitime de l'employeur ou son obligation de sécurité, et non le consentement, qui n'est pas libre dans une relation de travail. Si des journaux remontent vers un serveur que nous hébergerions, nous agirions comme sous-traitant au sens de l'article 28, avec le contrat que cet article demande.
L'analyse d'impact. La CNIL range parmi les traitements pour lesquels une analyse d'impact relative à la protection des données, l'AIPD, est obligatoire ceux qui ont pour finalité de surveiller de manière constante l'activité des employés, et un contrôle d'accès bien conçu n'a pas cette finalité. Nous recommandons pourtant de la réaliser dans tous les cas, car un dispositif qui suit de façon systématique des salariés réunit au moins deux des critères retenus par les autorités de protection des données, et l'analyse d'impact est de toute façon le meilleur document pour démontrer par écrit ce que le dispositif ne fait pas.
Une question de finalité
Tout se joue sur la finalité, et c'est elle qu'il faut savoir énoncer clairement devant le CSE, car certaines sont à nos yeux légitimes et proportionnées, comme s'assurer qu'une machine dangereuse n'est utilisée que par des personnes formées, détecter un usage hors créneau, encadrer les intervenants extérieurs qui viennent sur vos machines ou refacturer l'usage d'un équipement partagé, alors que d'autres ne le sont pas, et nous les refusons par principe, comme établir un classement de productivité individuelle, mesurer les temps de pause ou suivre les déplacements d'une personne dans le bâtiment.
Une charte qui interdirait ces usages nous paraît moins protectrice qu'un dispositif qui ne permet pas de les mettre en œuvre facilement, et c'est donc ce que nous avons cherché à obtenir en conception plutôt qu'en politique d'usage.
Détecter la présence sans reconstituer l'activité
L'agrégat par défaut. Les rapports sont produits par machine, par période et par organisation, et l'attribution nominative n'apparaît que sur un déclencheur défini à l'avance, usage hors créneau, anomalie, tentative de contournement ou demande d'audit motivée.
Des durées de conservation distinctes. Les données nominatives ont une durée de conservation courte, fixée avec vous, alors que les données de consommation des machines, qui n'ont plus rien de personnel une fois détachées de la présence, suivent vos besoins de gestion.
Pas de suivi en dehors du périmètre. Un Cube ne sait rien de ce qui se passe au-delà de sa portée et ne cherche pas à reconstituer un parcours, car il répond à une question limitée, qui est de savoir si cette personne, autorisée ou non, est là, devant cette machine.
Les données restent sur site par défaut. Les décisions sont prises et les données traitées localement, dans le Cube, et rien ne part vers un serveur sans que vous l'ayez décidé, car la remontée des journaux, qui passe aujourd'hui par le téléphone du responsable, est une décision de l'exploitant, ce qui simplifie considérablement la cartographie des traitements et la question des transferts.
Le dispositif s'annonce. Une signalétique près des équipements protégés et une information individuelle au moment de l'enrôlement font partie du déploiement, au même titre que l'installation des prises.
Un ordre pour faire les choses
Si vous envisagez un tel dispositif, nous suggérons de procéder dans cet ordre, qui évite la plupart des difficultés que nous avons vues sur le terrain.
- Écrire la finalité en une phrase, avec la liste des usages exclus.
- Associer le délégué à la protection des données, le DPO, dès le départ, et réaliser l'analyse d'impact.
- Informer et consulter le CSE, dans les entreprises d'au moins cinquante salariés, avant toute installation, avec la description de ce qui est collecté, de ce qui ne l'est pas et des durées de conservation.
- Commencer en mode Observation, qui ne coupe rien et permet de montrer au CSE, données à l'appui, ce que détecter la présence veut dire concrètement et ce que le dispositif voit réellement.
- Informer individuellement chaque personne enrôlée, salariée ou intervenante extérieure.
Un projet présenté ainsi nous paraît avoir de meilleures chances d'être bien reçu, parce qu'il répond à une préoccupation que les équipes partagent, qui est de savoir que la machine dangereuse d'à côté ne peut pas être mise en route par n'importe qui, et c'est un argument de sécurité au travail avant d'être un argument de contrôle, donc nous pensons qu'il doit être présenté comme tel.
Pour ce que le Cube sait, et ne saura jamais, de l'usage des machines elles-mêmes, voir Ce que le Cube sait de vos machines.
Sources
- Code du travail, articles L1121-1, L1222-4 et L2312-38.
- Règlement (UE) 2016/679 (RGPD), articles 5, 6, 13 et 35. EUR-Lex
- CNIL, Exemple d'information en cas d'accès à des locaux professionnels par badge. cnil.fr
- CNIL, Liste des types d'opérations de traitement pour lesquelles une analyse d'impact est requise (délibération n° 2018-327 du 11 octobre 2018). cnil.fr