USB et liaisons série : la porte laissée ouverte
· 5 min de lecture · Mis à jour le
Read in English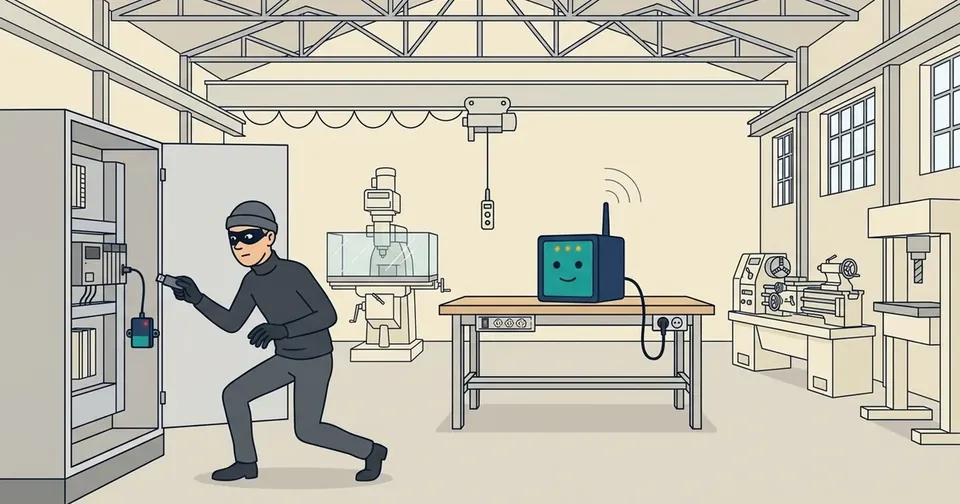
On a coutume de dire qu'un équipement qui n'est pas relié au réseau est protégé des attaques informatiques, et c'est en partie vrai, car c'est d'ailleurs une décision que beaucoup d'exploitants prennent en connaissance de cause, mais c'est oublier que ces équipements ont presque tous une autre porte, plus discrète et souvent ouverte à tous, qui tient dans les ports USB et liaisons série de la machine, puisqu'on trouve un port USB en façade de l'interface opérateur, un port série ou Ethernet de programmation sur l'automate, et un connecteur de maintenance dans l'armoire. C'est par là que passent les mises à jour, les sauvegardes et les réglages, et c'est donc par là que peut passer tout le reste.
Cet article s'adresse aux responsables de la sécurité des systèmes industriels et aux équipes de maintenance qui gèrent un parc d'équipements isolés du réseau.
Une interface qui fait confiance à tout ce qu'on lui branche
Le port USB a été conçu pour la commodité, car un équipement qui reçoit un périphérique lui demande ce qu'il est et le croit sur parole, qu'il se présente comme une clé de stockage, un clavier, une carte réseau ou un adaptateur série, et rien dans le protocole ne permet de vérifier que l'objet est bien ce qu'il prétend être.
En 2014, des chercheurs ont montré qu'on pouvait reprogrammer le microcontrôleur d'une clé USB ordinaire pour qu'elle se présente, en plus de son rôle de stockage, comme un clavier capable de taper des commandes bien plus vite qu'une main humaine, et cette famille d'attaques, connue depuis sous le nom de BadUSB, a donné naissance à des outils vendus librement, clés d'injection de frappes, câbles de recharge qui cachent un émetteur radio, adaptateurs d'apparence anodine, qui ne demandent aucune compétence particulière et qui ne laissent, sur un équipement sans journal, aucune trace.
Quatre ans plus tôt, le ver Stuxnet avait déjà montré, à une autre échelle, qu'une installation isolée du réseau, ce qu'on appelle aussi un air gap, pouvait être atteinte par l'intermédiaire de supports amovibles et des postes d'ingénierie qui les lisaient, donc l'isolement réseau réduit beaucoup la surface d'attaque mais il ne la supprime pas, parce qu'il la déplace vers ce qui se branche.
Le port série, plus ancien et plus permissif encore
Sur beaucoup d'automates, ces petits ordinateurs industriels qui pilotent la machine, et sur beaucoup d'équipements anciens, le port de programmation ne demande aucun mot de passe, ou un mot de passe par défaut connu de toute la profession, et celui qui s'y connecte avec le bon logiciel peut lire et modifier le programme, changer des paramètres de régulation ou forcer des sorties. Ce n'est pas un défaut de conception au regard de l'époque où ces équipements ont été pensés, car le port était dans l'armoire, l'armoire était fermée, et la personne qui l'ouvrait était l'automaticien.
C'est précisément cette hypothèse qui ne tient plus, ou plus toujours, parce que l'armoire s'ouvre avec une clé qu'on achète en ligne, que l'automaticien est souvent un prestataire, et que l'ordinateur portable qu'il branche a passé la veille sur d'autres sites.
Ce que recommandent les référentiels, de l'ANSSI à l'IEC 62443
Les recommandations convergent, et elles ne sont pas nouvelles.
L'ANSSI, dans ses mesures détaillées pour la cybersécurité des systèmes industriels, recommande de maîtriser l'usage des supports amovibles, de désactiver les ports inutilisés, de dédier des postes de maintenance aux systèmes industriels et de faire passer les supports par une station de décontamination, souvent appelée station blanche, avant tout usage.
L'IEC 62443-3-3 consacre une exigence spécifique au contrôle d'usage des équipements portables et mobiles, référencée SR 2.3, et une autre à la protection contre le code malveillant, référencée SR 3.2, en demandant notamment de restreindre l'usage des supports amovibles et d'en journaliser l'utilisation.
Ces recommandations sont bonnes, et nous les reprenons à notre compte, mais leur difficulté tient à leur application sur le parc existant, car désactiver un port suppose souvent de modifier la configuration de l'équipement, ce que le constructeur ne permet pas toujours, et une station blanche ne protège que des supports qu'on a la discipline d'y faire passer.
S'interposer sur les ports USB et liaisons série
Nous avons préféré, pour les interfaces comme pour l'alimentation, une approche qui ne touche pas à l'équipement et qui consiste à s'interposer sur la liaison, à sa frontière, car un boîtier placé entre le port et ce qu'on y branche peut, sans rien modifier de la machine, appliquer quelques règles simples.
- N'autoriser la liaison que sur décision du Cube, notre boîtier de décision installé sur site (présentation), c'est-à-dire pour la bonne personne, sur le bon équipement, pendant le créneau prévu, comme pour la mise sous tension.
- Restreindre ce qui peut se présenter sur un port USB, par exemple refuser un clavier là où l'on n'attend qu'une clé de stockage.
- Journaliser chaque branchement, y compris ceux qui sont refusés, avec l'identité de la personne présente à ce moment-là.
Un tel boîtier ne lit pas le contenu des fichiers et ne remplace donc pas la station blanche, car il décide seulement qui se branche, quand, et sous quelle forme, et c'est déjà ce qui manque le plus souvent. Il faut aussi être honnête sur l'état de nos travaux, car l'effecteur pleinement opérationnel aujourd'hui, c'est-à-dire le boîtier qui applique la décision du Cube, est celui qui agit sur l'alimentation électrique, alors que les satellites destinés aux ports USB et liaisons série sont en cours de développement et ne sont pas encore proposés comme des produits, et nous préférons le dire clairement plutôt que de laisser entendre le contraire.
Ce qu'on peut faire dès maintenant
En attendant, et quel que soit le dispositif retenu, quelques mesures simples réduisent le risque sur un parc hors réseau.
- Inventorier les interfaces physiques de chaque équipement critique, USB et liaisons série comprises, en notant quels ports existent, qui peut y accéder et à quoi ils servent.
- Fermer physiquement ce qui ne sert pas, avec des bouchons de port verrouillables et des armoires fermées par une serrure dont les clés sont tracées plutôt que par une clé triangle universelle.
- Dédier le matériel de maintenance, c'est-à-dire un ordinateur et des supports réservés aux systèmes industriels, qui ne servent pas à autre chose.
- Faire passer les supports par une station de décontamination avant tout branchement, et en garder la trace.
- Tracer qui ouvre l'armoire, ce qui est souvent une mesure simple et pourtant négligée, et c'est là qu'un contrôle d'accès à la frontière de l'équipement rejoint le sujet.
Pour le cas particulier du prestataire qui vient brancher son ordinateur sur le port de l'automate, voir aussi Intervenants extérieurs : qui touche à vos machines ?.
Sources
- Nohl, K. et Lell, J. BadUSB: On accessories that turn evil. Black Hat USA, 2014. infocondb.org
- Falliere, N., Murchu, L. O. et Chien, E. W32.Stuxnet Dossier. Symantec, version 1.4, février 2011.
- ANSSI, La cybersécurité des systèmes industriels, mesures détaillées, 2014. cyber.gouv.fr
- IEC 62443-3-3:2013, System security requirements and security levels (SR 2.3, SR 3.2).